Copilot auf SharePoint Server : Der Konnektor, der eine lokale Farm in Microsoft 365
Der Stecker Microsoft 365 Copilot für SharePoint Server indiziert Dokumente und Seiten einer Farm der Editionen 2016, 2019 oder Subscription Edition in Microsoft 365, wo „ Copilot Chat “ und die Agenten darauf zugreifen können. Die indizierten Inhalte werden in der Tenant-Region gespeichert. Voraussetzungen, Lizenzen, Authentifizierung und Einschränkungen.
Microsoft stellt fest, dass der Inhalt einer Farm SharePoint Server nicht für Experimente zugänglich ist Microsoft 365, und der SharePoint Server Copilot-Connector dient dazu, diese Lücke zu schließen. Er analysiert Dokumente und Webseiten einer Farm SharePoint Server 2016, 2019 oder der Subscription Edition (SPSE) und sendet sie anschließend an den Index von Microsoft 365, wo sie in Microsoft Search, Copilot Search, Copilot Chat und den deklarativen Agenten verfügbar werden.
Die Datenerfassung erfolgt über den „ Microsoft Graph -Connector“, einen in Ihrem Netzwerk installierten Dienst von Windows , der lediglich ausgehende Verbindungen zu Microsoft 365 : Es sind keine eingehenden Regeln in der Firewall erforderlich. Im Gegenzug verlässt eine indizierte Kopie des Inhalts die Serverfarm.
| Element | Dokumentierter Wert |
|---|---|
| Versionen von SharePoint Server | 2016, 2019, Abonnementausgabe |
| Indexierte Inhalte | Dokumente und Webseiten |
| Servierte Gerichte | Microsoft Search, Copilot Search, „ Copilot Chat “, deklarative Agenten |
| Authentifizierung | Basic (veraltet), „ Windows “ (NTLM), Microsoft Entra ID OIDC |
| Standardberechtigungen | Nur Personen, die Zugriff auf die Inhalte in SharePoint |
| Standardmäßige Synchronisierung | Tägliche vollständige Analyse, inkrementelle Analyse alle 15 Minuten |
Werte, die am 29. September 2026 der Microsoft-Dokumentation entnommen wurden.
Was der Konnektor erfasst – und was er außer Acht lässt
Der Konnektor indiziert zwei Arten von Elementen: Dateien aus Dokumentbibliotheken, darunter Word-, Excel-, PowerPoint- und PDF-Dateien, sowie Seiten aus der Bibliothek „Site Pages“, einschließlich Wiki-Seiten und moderner Seiten. Er ruft diese Elemente mitsamt ihren Berechtigungen ab. Der Administrator wählt die zu indizierenden Websitesammlungen aus der Liste aus, die der Konnektor anhand der URL der Webanwendung erstellt.
Microsoft nennt fünf Einschränkungen:
- Es werden ausschließlich Dokumente und Webseiten indexiert;
- Die Ausschlüsse beziehen sich nur auf Websites und Unterseiten, nicht auf eine Liste, eine Bibliothek oder eine Art von Inhalt innerhalb einer Website;
- Die schrittweise Bereitstellung wird für Verbindungen nicht unterstützt SharePoint Server ;
- als Wissensquelle eines deklarativen Agenten SharePoint Server wird nur vom Microsoft 365 Agents Toolkit in Visual Studio Code;
- Die benutzerdefinierten Engine-Agents von Microsoft Copilot Studio können die Inhalte dieses Konnektors nicht nutzen.
Jede Webanwendung SharePoint erfordert eine eigene Verbindung. Und wenn eine Verbindung mehrere Site-Sammlungen umfasst, werden nur die Standardeigenschaften unterstützt: Eine Sammlung, die benutzerdefinierte Spalten benötigt, erfordert eine separate Verbindung.
Der indizierte Inhalt verlässt die Farm
Synchronisierte Konnektoren, zu denen auch dieser gehört, indizieren den Inhalt der externen Quelle in Microsoft 365. Microsoft weist darauf hin, dass die Daten, die in die cloud über die Connector-Plattform eingegeben werden, in der Region gespeichert werden, in der sich der Tenant befindet Microsoft 365, dass sie dort standardmäßig mit den Schlüsseln Microsoft 365verschlüsselt werden, wobei die Möglichkeit besteht, einen eigenen Schlüssel bereitzustellen, und dass sie gemäß der allgemeinen Aufbewahrungsfrist von Microsoft 365aufbewahrt werden.
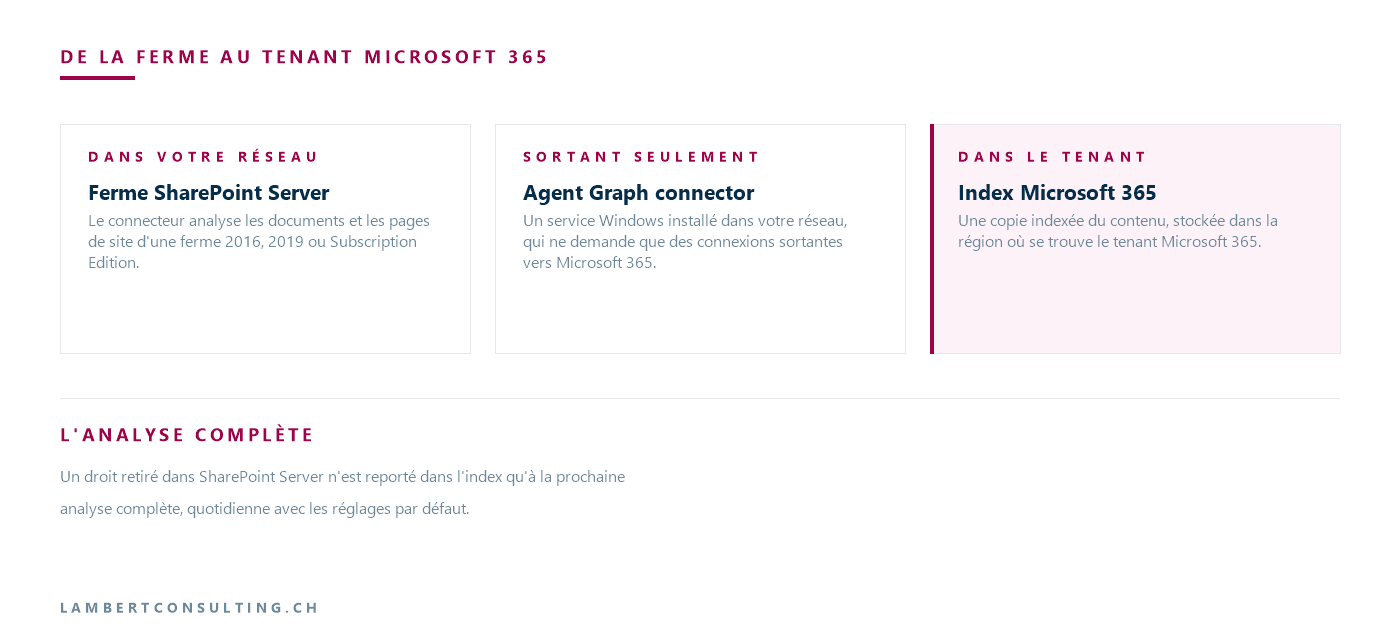
Für eine Organisation, die SharePoint Server aus regulatorischen oder vertraglichen Gründen lokal aufbewahrt hat, verändert der Konnektor somit die Art des Systems: Eine indexierte Kopie der ausgewählten Dokumente befindet sich nun im Tenant. Die Frage ist somit eher eine Frage der Compliance als der Technik und knüpft an die Frage an, die in unserem Artikel über die DSGVO, das KI-Gesetz und die Souveränität untersucht wird. Im Konnektor wird durch die Auswahl der Website-Sammlungen und durch Ausschlüsse entschieden, welche Daten übertragen werden.
Lizenzen: Microsoft Search für alle, Copilot mit der Copilot-Lizenz
Die Lizenzübersicht von Microsoft unterscheidet zwischen verschiedenen Nutzungsarten. Bei einer Lizenz Microsoft 365, unabhängig vom Abonnement, werden die Inhalte eines synchronisierten Konnektors zwar in Microsoft Search angezeigt, dienen jedoch weder als Grundlage für Copilot noch für die Agenten. Mit der Microsoft 365 Copilot als Zusatz oder mit Microsoft 365 E7 sind alle drei Verwendungszwecke abgedeckt. Eine „ Copilot Studio “-Lizenz oder die nutzungsabhängige Abrechnung von Microsoft 365 Copilot werden die Agenten zu Microsoft Search hinzugefügt, jedoch ohne die Copilot-Verankerung. Die Lizenzübersicht wurde am 29. September 2026 auf der Seite mit den Voraussetzungen für die Konnektoren abgerufen.
Microsoft weist darauf hin, dass die Indizierung der Daten eines synchronisierten Konnektors keine zusätzlichen Kosten für Mandanten verursacht, die über Lizenzen verfügen Microsoft 365, und dass für die semantische Suche mindestens eine Microsoft 365 Copilot-Lizenz im Tenant. Die Bereitstellung erfolgt über ein Konto, das über die Rolle „AI-Administrator“ im Verwaltungscenter verfügt Microsoft 365erfolgt.
Berechtigungen: Die Synchronisierung Active Directory entscheidet
Es gibt zwei Modi. Der Standardmodus „Nur Personen mit Zugriff auf den Inhalt in der Datenquelle“ zeigt ein Element nur den Benutzern an, die in der Organisation Zugriff darauf haben SharePoint Server. Der Modus „Everyone“ zeigt es allen Personen in der Organisation an, unabhängig von den Berechtigungen SharePoint.
Der erste Modus basiert auf der Synchronisation vonActive Directory mit Microsoft Entra IDs. Ohne diese kann der Konnektor die Berechtigungen SharePoint Server den Identitäten Microsoft 365abgleichen, und der Modus funktioniert nicht ordnungsgemäß. Wenn sich die UPN-Suffixe zwischen Active Directory und Entra ID unterscheiden, fordert Microsoft dazu auf, die Konfiguration von Microsoft Entra Connect Sync zu überprüfen.
Microsoft weist auf einen konkreten Fall hin: SharePoint Server Verteilerlisten werden nicht als Zugriffskontrolllisten unterstützt. Wenn sich Berechtigungen SharePoint sich auf Gruppen beziehen, die verschachtelte Verteilerlisten enthalten, können die Mitglieder dieser Listen über den Connector Zugriff erhalten, der nicht vorgesehen war.
Die Änderungen der Rechte müssen noch umfassend geprüft werden
In der Dokumentation zu den Copilot-Konnektoren wird erläutert, was die einzelnen Analysetypen leisten. Die vollständige Analyse erfasst den gesamten Quellcode, trägt Löschungen in den Index ein und aktualisiert die Berechtigungen. Die inkrementelle Analyse aktualisiert nur die Elemente, die seit der letzten Analyse geändert wurden: Sie berücksichtigt keine Löschungen und unterstützt derzeit keine Aktualisierungen der Berechtigungen.
Ein entzogenes Recht wird SharePoint Server wird daher erst bei der nächsten vollständigen, täglichen Analyse mit den Standardeinstellungen in den Index übertragen, und ein gelöschtes Dokument bleibt bis dahin dort erhalten.
Mindestens ein „Full Read“-Konto und drei Authentifizierungen ohne „ Kerberos “ oder ADFS
Das für die Authentifizierung verwendete Konto muss mindestens die Berechtigung „Vollzugriff“ auf Ebene der Webanwendung in SharePoint Server. Für die Indizierung verlangt Microsoft, dass diesem Konto auf Ebene der Webanwendung die Berechtigung „Vollzugriff“ gewährt wird oder dass es zum Farmadministrator ernannt wird. Bei der Indizierung werden Elemente übersprungen, auf die dieses Konto keinen Zugriff hat.
Es stehen drei Authentifizierungsarten zur Auswahl:
- Basic: veraltet, wird nur noch für ältere Systeme beibehalten und soll bald verschwinden;
- Windows (NTLM) : Anmeldedaten im Format
domaine\utilisateur; „ Kerberos “ wird nicht unterstützt; - Microsoft Entra ID OIDC: laut Microsoft die sicherste Methode, tokenbasiert, jedoch beschränkt auf die SharePoint Server Subscription Edition.
Die ADFS-Authentifizierung wird nicht unterstützt: Eine Farm, die ADFS als Identitätsanbieter nutzt, verwendet eine der drei oben genannten Methoden.
Für den OIDC-Konnektor sind die Subscription Edition und der ScopedClientIdentifier erforderlich.
OIDC erfordert eine „Subscription Edition“ auf dem Stand des Builds vom November 2024 (16.0.17928.20238) oder höher, einen „ Microsoft Graph -Connector“-Agenten in Version 3.1.2.0 oder höher sowie Webanwendungen über HTTPS. In der für OIDC erstellten Anwendungsregistrierung Entra ID muss ein API angegeben werden, dessen Application-ID-URI der URL der Webanwendung entspricht, und der Scope user_impersonation, und die Kundennummer des Sachbearbeiters zuzulassen, cb15c983-0c91-416f-8dc0-6c0e1de4ed42.
Schließlich muss die Immobilie angegeben werden ScopedClientIdentifier vom SPTrustedIdentityTokenIssuer, im SharePoint Management Shell. OIDC funktioniert zwar auch ohne sie SharePoint Server, aber der Konnektor benötigt sie: Ohne diese Zuordnung SharePoint Server kann die Identität des Connectors für die Website nicht überprüft werden, und die Analyse schlägt mit einem 401-Fehler fehl. Der Befehl wird für jede einzelne zu analysierende URL wiederholt.
Ein letzter Punkt zum Thema „ Entra ID “: Wenn eine Strategie Conditional Access für die Verbindungshäufigkeit auf das Konto angewendet wird, das die Verbindung autorisiert hat, verlangt Microsoft, dass diese mindestens doppelt so lang ist wie das Intervall für die vollständige Überprüfung, d. h. 48 Stunden bei einem Standardintervall von 24 Stunden. Andernfalls kann das Aktualisierungstoken zwischen zwei Überprüfungen ablaufen, und die Verbindung verliert den Zugriff auf SharePoint Server.
Microsoft Graph -Connector-Agent: drei empfohlene Verbindungen pro Instanz
Der Agent wird auf dem Server SharePoint selbst oder auf einem beliebigen Rechner, der über einen Netzwerkzugang zur Farm verfügt. Für eine Instanz, die bis zu drei Verbindungen verwaltet, empfiehlt Microsoft 8 Kerne mit 3 GHz, 16 GB RAM, .NET Framework 4.7.2, die .NET Core Desktop Runtime 10.0 (x64), 40 GB Festplattenspeicher für 5 Millionen Elemente sowie Zugriff auf die Datenquelle und das Internet über Port 443. Die Authentifizierung über „ proxy “ wird nicht unterstützt: Falls der proxy dies verlangt, muss der Agent diese Authentifizierung umgehen.
Ein einzelner Agent kann mehrere Verbindungen bedienen, Microsoft empfiehlt jedoch, nicht mehr als drei Verbindungen pro Agent zuzulassen: Bei einer höheren Anzahl kann sich die Leistung aller Verbindungen verschlechtern. Bei mehr als drei Webanwendungen müssen weitere Agenten installiert und die Verbindungen auf diese verteilt werden.
Die Verbindung einrichten und anschließend überprüfen
Die Verbindung wird im Verwaltungszentrum Microsoft 365unter „Copilot > Connectors“, Registerkarte „Gallery“, und dann SharePoint Server. Die Schritte sind: Anzeigename, URL der Instanz, Auswahl des Agenten, Authentifizierungstyp und anschließend „Authorize“, wodurch der Zugriff überprüft und die Liste der Websitesammlungen geladen wird. Nun müssen noch die Sammlungen ausgewählt, der Hinweis zur Datenindizierung akzeptiert und schließlich „Create“ ausgewählt werden. Die Indizierung beginnt sofort.
Microsoft legt Wert auf die Beschreibung der Verbindung, die bei der ersten Synchronisierung abgefragt wird: Sie hilft Copilot dabei, die richtigen Inhalte zu finden, und den Benutzern, die richtige Verbindung für ihre Agenten auszuwählen. Sobald sich die Verbindung im Status „Ready“ befindet, überprüft die Registerkarte „Index Browser“, ob ein bestimmtes Element anhand seiner URL indiziert wurde SharePoint, und „Check user access“ bestätigt, ob ein bestimmter Benutzer Zugriff darauf hat.
SharePoint Server Die Versionen 2016 und 2019 werden seit dem 14. Juli 2026 nicht mehr unterstützt.
Der Konnektor unterstützt die Farmversionen 2016 und 2019, doch für beide Versionen endet der erweiterte Support am 14. Juli 2026. Der Konnektor ändert nichts an dieser Situation, und OIDC – die von Microsoft als sicherste Authentifizierungsmethode bezeichnete – ist ohnehin nur für die Subscription Edition verfügbar. Die Optionen für die „ migration “ einer 2016er- oder 2019er-Farm werden in unserem Artikel zum Ende des Supports für SharePoint Server 2016 und 2019 behandelt.
Unsere Lektüre
Der Konnektor ist die Antwort auf eine Situation, die Organisationen kennen, die SharePoint Server : jahrelange Abläufe, Verträge und Dokumentationen, die Copilot nicht erkennt. Dies geschieht ohne „ migration “. Wir würden den Connector jedoch nicht einsetzen, bevor wir eine Frage geklärt haben, die nicht technischer Natur ist: Warum wurde die Farm lokal belassen? Handelt es sich um eine gesetzliche oder vertragliche Anforderung, könnte eine im Tenant indizierte Kopie mit dieser in Konflikt geraten, und die Entscheidung liegt bei denjenigen, die diese Anforderung stellen. Handelt es sich um Trägheit, kann der Konnektor als Zwischenschritt hin zu einer „ migration “ dienen.
Technisch gesehen würden wir mit der Subscription Edition mit OIDC, dem Standardberechtigungsmodus und einer kleinen Anzahl von Websitesammlungen mit eigenen Berechtigungen beginnen. Zwei Überprüfungen erscheinen uns vor der Freigabe für die Nutzung unerlässlich: die Suche nach verschachtelten Verteilerlisten in Gruppen, die Berechtigungen enthalten, und die Überprüfung einiger Dokumente mit eingeschränktem Zugriff mithilfe von „Check user access “. Bei Inhalten, deren Berechtigungen sich häufig ändern, sollten Sie bedenken, dass eine entzogene Berechtigung erst bei der nächsten vollständigen Analyse aus dem Index verschwindet. Die gleiche Logik zur Bereinigung von Berechtigungen gilt übrigens auch für SharePoint Online, wie in unserem Artikel über die vor der Einführung v Microsoft 365 -Copilot zu überprüfenden Zugriffsrechte erläutert wird.
Was zu überprüfen ist
- Der Grund, warum der Datensatz lokal verblieben ist: Wenn er auf einer gesetzlichen oder vertraglichen Anforderung beruht, betrifft die im Tenant indizierte Kopie Microsoft 365 betrifft sie direkt.
- Die Farm-Version und – bei der Subscription Edition – die Build-Nummer, mindestens 16.0.17928.20238 für OIDC.
- Die Synchronisierung vonActive Directory Entra ID sowie eventuelle Abweichungen bei den UPN-Suffixen.
- In Gruppen verschachtelte Verteilerlisten, die über Berechtigungen verfügen SharePoint.
- Lizenzen: Microsoft 365 Die Standardlizenz bietet nur Microsoft Search; für die Einbindung von Copilot ist die Microsoft 365 Copilot oder Microsoft 365 E7-Lizenz sowie eine „ Copilot Studio “-Lizenz oder die nutzungsabhängige Abrechnung, wodurch lediglich die Agenten freigeschaltet werden.
- Das Analysekonto: Mindestens „Full Read“, „Full Control“ oder Farmadministrator für die Indizierung.
- Die Verbindungshäufigkeit Conditional Access des Kontos, das eine OIDC-Anmeldung zulässt, beträgt beim Standardintervall mindestens 48 Stunden.
- Die Dimensionierung des Agenten und maximal drei Verbindungen pro Agent.
- Die ausgewählten Standortgruppen und die auszuschließenden Standorte.
Quellen von Microsoft
- SharePoint Server Übersicht über die Anschlüsse
- Richten Sie den SharePoint Server Dienst für die Datenübernahme über den Connector
- Stellen Sie den SharePoint Server Konnektor
- Installieren und konfigurieren Sie den „ Microsoft Graph “-Connector-Agenten
- Voraussetzungen für die Bereitstellung von Konnektoren
- Microsoft 365 Copilot Connectors – Häufig gestellte Fragen
- Produkte und Dienstleistungen, deren Support 2026 ausläuft
Was ein Artikel nicht wissen kann
Ein Artikel beschreibt, was für alle gilt. Was sich von Organisation zu Organisation unterscheidet, ist die Bestandsaufnahme: Welche Anwendungen, welche Konten und welche Geräte sind bei Ihnen konkret betroffen? Die Bestandsaufnahme bestimmt den Aufwand, und das lässt sich nicht auf einer Seite zusammenfassen.
Sie sprechen direkt mit den Ingenieuren, die die Arbeit ausführen würden, nicht mit einem Vermittler. Antwort innerhalb von 24 Arbeitsstunden.
Überprüfen, was noch zutrifft
Die angekündigten Termine werden manchmal verschoben, Produkte erhalten neue Namen, die Bedingungen ändern sich. Der Blog verfolgt diese Themen im Laufe der Zeit: Wenn sich eine Regel ändert, wird dies in einem neuen Beitrag bekannt gegeben.
Ein Thema im Blog suchenZum gleichen Thema
Drei Artikel zum gleichen Thema. Der Blog umfasst insgesamt 142 Artikel, die alle frei zugänglich sind.