RGPD, AI Act et souveraineté : choisir une solution IA sans se tromper de question
Le choix d’une solution d’IA est souvent présenté comme une question de conformité du produit. La réalité est plus déséquilibrée : les obligations réglementaires pèsent en grande partie sur l’entreprise utilisatrice, et aucun contrat fournisseur ne les transfère.
Microsoft le formule d’ailleurs sans détour dans sa documentation d’assurance de service : les clients doivent rattacher leur usage de l’IA aux exigences de conformité applicables, qu’il s’agisse du RGPD, de règles sectorielles ou de l’AI Act européen. C’est une répartition des responsabilités, pas une clause de style.
Ce que le fournisseur prend en charge
Le partage est explicitement documenté, et il vaut la peine d’être connu avant une discussion contractuelle.
Microsoft assume l’infrastructure, l’hébergement des modèles, les systèmes de sécurité intégrés au produit et la conformité de la plateforme. L’éditeur agit comme sous-traitant au sens du RGPD, dans le cadre de son addendum de protection des données et de ses conditions produit. Il s’engage à ne pas utiliser les données client pour entraîner ses modèles de fondation sans autorisation explicite, et Microsoft 365 dispose d’une certification ISO/IEC 42001 portant sur les systèmes de management de l’intelligence artificielle.
Restent à la charge du client, toujours selon la même documentation : la gouvernance et la surveillance de l’usage de l’IA, les politiques internes, les processus de revue, la formation à un usage responsable, la gestion des identités, des appareils et des accès, ainsi que le classement et la protection des données. Le client demeure également responsable du contrôle des résultats produits.
Autrement dit, la conformité du produit est une condition nécessaire, jamais suffisante.
La question de la localisation, vue depuis la Suisse
C’est le point sur lequel la plupart des entreprises suisses se posent la mauvaise question, en supposant qu’elles se trouvent hors du dispositif européen.
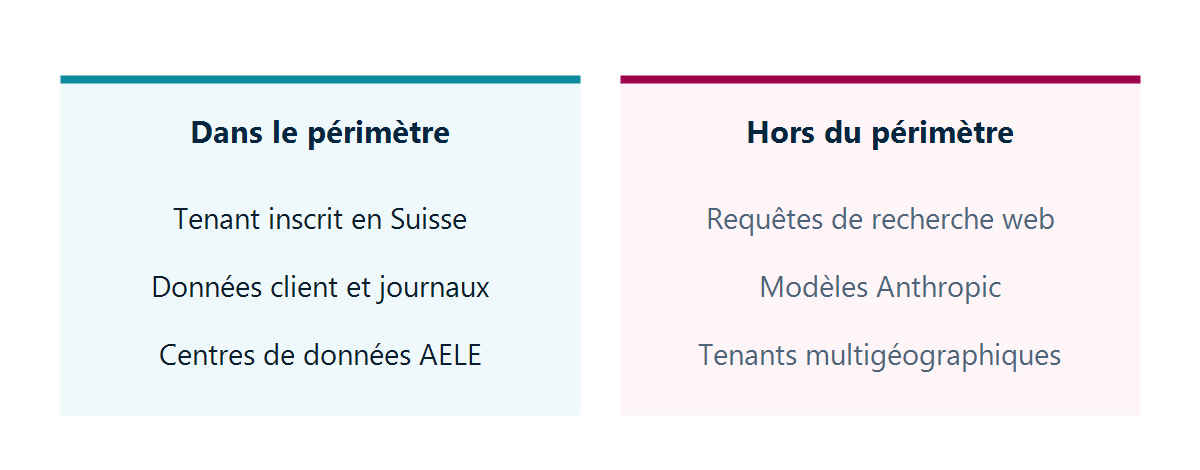
L’EU Data Boundary est le périmètre géographique dans lequel Microsoft s’engage à stocker et traiter les données client de ses services d’entreprise. Il regroupe les pays de l’Union européenne et ceux de l’AELE, dont la Suisse fait partie. Microsoft précise en outre que ce périmètre s’appuie sur des centres de données situés dans plusieurs pays, la Suisse comprise.
Pour Microsoft 365, l’appartenance se détermine par le pays d’inscription du tenant : une organisation dont le tenant est enregistré dans un pays de l’Union européenne ou de l’AELE entre dans le périmètre. Une exception mérite d’être vérifiée, parce qu’elle est facile à manquer : les clients ayant souscrit aux capacités multigéographiques n’en font pas partie, même si leur tenant est rattaché à un pays concerné.
Deux limites documentées complètent le tableau, et elles ne relèvent pas du détail :
- l’EU Data Boundary ne s’applique pas aux requêtes de recherche web produites par l’assistant lorsqu’il va chercher une information en ligne ;
- les modèles Anthropic en sont actuellement exclus, ainsi que, le cas échéant, des engagements de traitement dans le pays.
Une organisation dont la politique interne impose une localisation des traitements doit donc décider explicitement de son positionnement sur ces deux points, plutôt que de considérer la question comme réglée par le simple fait d’utiliser un service d’entreprise.
Les vérifications à mener avant de choisir
Cinq points, dans l’ordre où ils se traitent utilement.
- Le pays d’inscription du tenant, et l’absence de capacité multigéographique si vous visez le périmètre européen.
- Le régime applicable à chaque usage : ce qui relève du contrat d’entreprise, et ce qui passe par une recherche web soumise à d’autres conditions.
- La conservation et la restitution : durée de rétention des interactions, capacité à les rechercher et à les produire lors d’un contrôle ou d’un litige. Les échanges avec l’assistant sont stockés dans la boîte aux lettres de l’utilisateur et suivent vos règles existantes.
- La classification des données que vous laissez entrer dans le périmètre de l’assistant, et les règles de protection qui s’y appliquent.
- Les agents tiers que vous autorisez : Microsoft indique explicitement qu’il faut consulter la déclaration de confidentialité et les conditions d’utilisation de chaque agent pour savoir comment il traite les données de l’organisation.
Microsoft met par ailleurs à disposition des modèles réglementaires dans son gestionnaire de conformité, qui permettent d’évaluer un tenant au regard d’un cadre donné et de suivre les actions correctives. C’est un point de départ documenté, à ne pas confondre avec une attestation de conformité.
Notre lecture
La question la plus fréquemment posée est « cette solution est-elle conforme », et c’est une question mal formulée. Une solution n’est pas conforme dans l’absolu : c’est un traitement, dans un contexte donné, avec une finalité déterminée, qui l’est ou ne l’est pas. Un même produit peut parfaitement convenir pour la rédaction de supports commerciaux et poser un vrai problème pour l’analyse de dossiers médicaux.
Notre recommandation est de partir de vos traitements plutôt que du catalogue. Listez les trois ou quatre usages que vous envisagez réellement, qualifiez les données que chacun mobilise, et posez la question de la conformité usage par usage. L’exercice prend une demi-journée et évite des mois de discussion sur un choix d’outil qui n’était pas le vrai sujet.
Sur un point, nous divergeons d’une pratique répandue. Beaucoup d’organisations attendent une réponse juridique complète avant d’autoriser le moindre usage, et se retrouvent avec des collaborateurs qui ont pris de l’avance sur des outils grand public pendant ce temps-là. Il nous paraît plus sain d’autoriser rapidement un périmètre restreint et bien documenté — les usages sans donnée personnelle ni information sensible — puis d’élargir au fur et à mesure que les analyses avancent. Le risque de l’attente n’est pas nul, il est simplement moins visible.
Une dernière chose, que nous préférons dire clairement : la certification d’un fournisseur ne vous couvre pas. Elle établit que la plateforme est correctement gérée, ce qui est utile et nécessaire. Devant une autorité de contrôle, c’est votre propre documentation — analyse d’impact, base légale, information des personnes, durées de conservation — qui sera examinée. Aucune ligne d’un contrat éditeur ne remplace ce travail.
Ce qu’il faut faire
- Vérifiez le pays d’inscription de votre tenant et l’éventuelle présence de capacités multigéographiques.
- Listez vos trois ou quatre usages réels et qualifiez les données de chacun.
- Tranchez explicitement la question de la recherche web, qui relève d’un autre régime.
- Positionnez-vous sur les modèles exclus des engagements de localisation, si votre politique interne en comporte.
- Fixez la durée de conservation des interactions et vérifiez que vous savez les restituer.
- Exigez de chaque agent tiers autorisé ses propres conditions de traitement.
- Documentez vos traitements. C’est cette documentation, et non celle du fournisseur, qui sera demandée.
Les points 1 à 5 se traitent en interne avec vos équipes informatiques et votre responsable de la protection des données, sans intervention extérieure. Ce qui justifie un appui, c’est l’articulation entre ces réglages et vos obligations propres, en particulier dans les secteurs régulés. Lambert Consulting mène cette confrontation avec les personnes concernées, en s’appuyant sur le détail des régimes applicables aux données soumises à un assistant et sur la mesure préalable des usages déjà en place, qui révèle souvent des traitements que personne n’avait déclarés.
Les sources Microsoft
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 149, tous en accès libre.