IA et confidentialité : ce qui protège vraiment vos données stratégiques
La question que pose un dirigeant est presque toujours la même : ce que nos collaborateurs écrivent dans l’outil sort-il de chez nous ?
La réponse dépend d’une frontière rarement expliquée, celle qui sépare ce que couvre votre contrat d’entreprise de ce qui relève d’un autre régime juridique. Cette frontière traverse le même produit, et elle se déplace d’une requête à l’autre selon ce que l’assistant est allé chercher.
Ce qui est couvert par le contrat
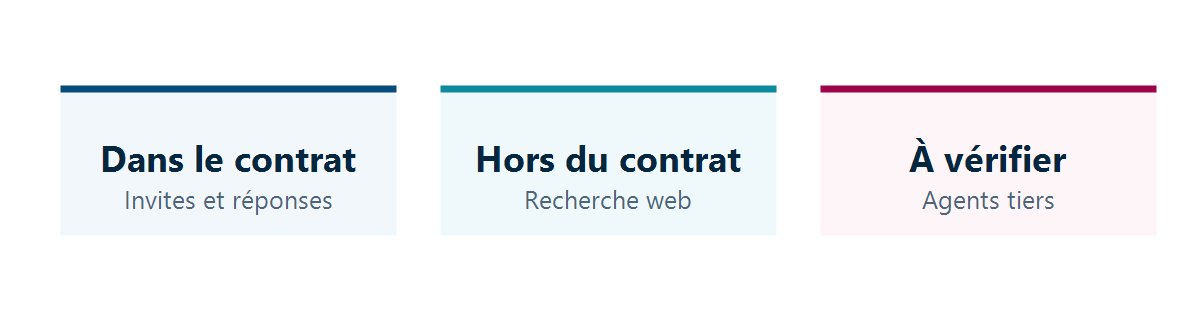
Pour Microsoft 365 Copilot et Copilot Chat, les invites saisies par vos collaborateurs et les réponses produites sont couvertes par l’addendum de protection des données et les conditions produit de Microsoft, qui agit comme sous-traitant. Ce sont les mêmes engagements contractuels que ceux qui couvrent déjà vos messages dans Exchange et vos fichiers dans SharePoint.
Concrètement, cela recouvre quatre engagements :
- Le chiffrement au repos et en transit, et l’isolation entre organisations clientes.
- L’usage limité à vos instructions, avec le soutien du règlement européen sur la protection des données et de l’EU Data Boundary.
- L’application de vos propres contrôles : votre modèle d’identité, vos permissions, vos étiquettes de confidentialité, vos règles de conservation et l’audit des interactions.
- L’absence d’entraînement : les invites, les réponses et les données lues à travers Microsoft Graph ne servent pas à entraîner les modèles de fondation.
Ce dernier engagement est celui qui rassure le plus, et Microsoft l’écrit noir sur blanc. Il vaut pour le périmètre décrit ci-dessus, et non pour tout ce que fait l’outil.
Ce qui n’est pas couvert par le contrat
Quand l’assistant va chercher une information sur le web, il produit une requête de recherche envoyée au service Bing. Microsoft documente précisément ce régime, qui est différent du précédent :
- les identifiants d’utilisateur et d’organisation sont retirés de la requête ;
- elle n’est pas partagée avec des annonceurs et ne sert pas à entraîner les grands modèles ;
- mais le service de recherche fonctionne séparément de Microsoft 365, avec ses propres pratiques de traitement des données ;
- Microsoft y agit comme responsable de traitement indépendant, et non plus comme sous-traitant, sous le régime du contrat de services et de la déclaration de confidentialité ;
- et surtout : l’EU Data Boundary ne s’applique pas aux requêtes de recherche web.
Autrement dit, la même conversation peut avoir une partie couverte par votre contrat d’entreprise et une partie qui ne l’est pas, selon que l’assistant est allé chercher sur le web ou non.
Deuxième zone à connaître : Microsoft indique que les modèles Anthropic sont actuellement exclus de l’EU Data Boundary et, le cas échéant, des engagements de traitement dans le pays. Une organisation qui a inscrit la localisation des traitements dans sa politique interne doit en tenir compte au moment d’autoriser ces modèles.
Troisième zone : les agents. Microsoft le dit sans détour — lorsque vous utilisez des agents dans Copilot, il faut consulter la déclaration de confidentialité et les conditions d’utilisation de chaque agent pour savoir comment il traitera les données de votre organisation. L’engagement de l’éditeur ne se propage pas automatiquement à ce que d’autres ont construit.
Remarque : vos interactions avec l’assistant sont stockées dans la boîte aux lettres Exchange Online de l’utilisateur. Elles suivent donc vos règles de conservation, restent consultables par les outils de découverte légale, et sont supprimées selon la durée que vous avez fixée. C’est une bonne nouvelle pour la conformité, et un point à connaître avant de dire à un collaborateur que ses échanges avec l’assistant sont privés.
Notre lecture
L’opposition entre IA publique et IA d’entreprise est la façon la plus répandue de poser le problème, et elle nous paraît trompeuse. Elle rassure une direction qui vient d’acheter une licence d’entreprise, alors que la ligne de partage réelle traverse précisément le produit qu’elle a acheté.
Notre recommandation est de reformuler la question. Plutôt que de chercher quel outil est sûr, demandez quel régime s’applique à telle information précise. Une note de synthèse produite à partir de vos propres documents et une question posée avec une recherche web ne relèvent pas du même contrat, dans le même produit, à trente secondes d’intervalle.
La conséquence pratique est à votre portée sans aide extérieure : décidez si l’accès au web depuis l’assistant reste ouvert, et pour qui. Il s’agit d’un réglage d’administration, pas d’un projet. Une organisation qui traite des données sensibles a de bonnes raisons de le fermer pour les populations concernées et de le laisser ouvert ailleurs, parce que le fermer partout coûte de la valeur d’usage sans rien protéger de plus chez ceux qui ne manipulent rien de confidentiel.
Sur un point, nous ne suivons pas le discours ambiant. Beaucoup d’organisations investissent dans le choix de l’outil et négligent ce qui décide réellement de ce qui fuit, à savoir qui a accès à quoi. Un assistant d’entreprise parfaitement contractualisé, posé sur des permissions jamais revues, expose davantage de contenu qu’un outil grand public que personne n’a alimenté avec les documents de la maison. Le contrat vous protège vis-à-vis de l’éditeur, il ne dit rien de ce que vos propres collaborateurs peuvent atteindre.
Un dernier constat, qui déçoit souvent : aucune de ces garanties ne dispense d’écrire une règle d’usage interne et de la diffuser aux équipes. Il ne s’agit pas d’un document juridique de quarante pages, mais d’une page qui dit ce qu’on ne met pas dans un assistant, et pour quelle raison.
Ce qu’il faut faire
- Décidez, population par population, si l’assistant peut aller chercher sur le web. Vous ne pourrez pas le décider pour tout le monde de la même façon.
- Vérifiez la position de votre organisation sur les modèles exclus des engagements de localisation, si votre politique interne en contient un.
- Exigez, pour chaque agent tiers autorisé, ses propres conditions de traitement — et refusez celui qui n’en fournit pas.
- Fixez la durée de conservation des interactions avec l’assistant, comme vous l’avez fait pour la messagerie.
- Écrivez une page de règles d’usage et diffusez-la. C’est la mesure la moins coûteuse et la plus efficace de cette liste.
- Traitez les droits d’accès. Tout le reste vient après.
La partie contractuelle de ce sujet se lit dans la documentation de l’éditeur, et vos équipes peuvent la lire sans nous. Ce qui demande un regard extérieur, c’est de confronter ces régimes à vos propres obligations et de trancher réglage par réglage. Lambert Consulting mène cette confrontation sur Microsoft 365 Copilot, et considère la reprise des droits d’accès comme le premier chantier, avant tout arbitrage d’outil.
Les sources Microsoft
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 149, tous en accès libre.