Speicherintegrität: Aktualisierungen Windows Aktivieren Sie es ab Oktober 2026
Ab Oktober 2026 werden Qualitätsaktualisierungen von Windows Sie aktivieren schrittweise die Speicherintegrität und gegebenenfalls VBS auf geeigneten Geräten, ohne die Einstellungen zu ändern. Zu prüfen sind: die Treiber, der aktuelle Status (ausgelesen mit msinfo32 oder WMI) und die Richtlinien. Intune , Gruppe oder App-Steuerung bereitgestellt.
Microsoft kündigte am 1. September 2026 an, dass ab Oktober 2026 Qualitätsupdates für Windows Die Speicherintegrität, in der Dokumentation auch als hypervisorgeschützte Codeintegrität (HVCI) bezeichnet, wird auf immer mehr kompatiblen Geräten aktiviert. Wo die virtualisierungsbasierte Sicherheit (VBS) noch nicht aktiviert ist, wird sie durch dieselben Updates ebenfalls aktiviert. Die Einführung erfolgt schrittweise und erreicht möglicherweise nicht alle kompatiblen Geräte gleichzeitig.
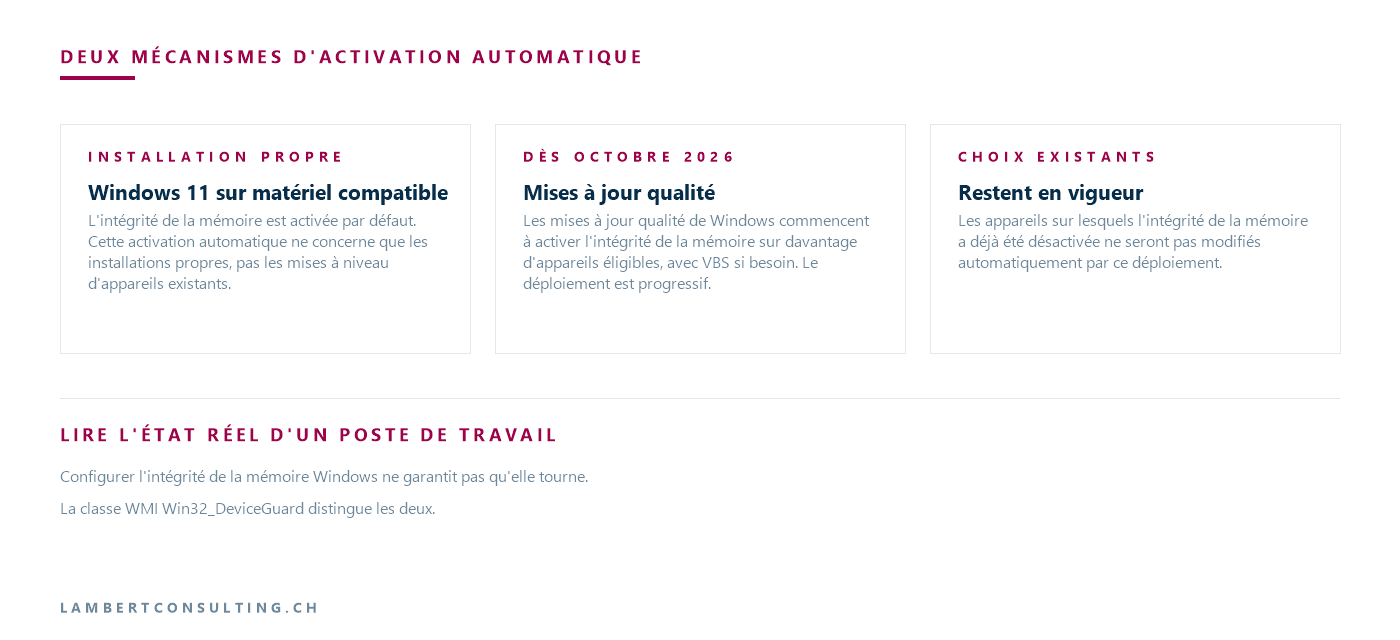
Vor dieser Ankündigung dokumentierte Microsoft zwei Fälle, in denen Windows aktiviert die Integrität seines eigenen Speichers: die saubere Installation von Windows Version 11 wird auf kompatibler Hardware und Secure-Core-PCs installiert. Die Änderung im Oktober 2026 wird über Qualitätsupdates implementiert und betrifft daher bereits installierte Geräte. Microsoft stellt klar, dass bestehende Einstellungen und Strategien von Administratoren und Benutzern weiterhin gültig bleiben.
| Fall | Was Microsoft dokumentiert | Quelle und Datum |
|---|---|---|
| Saubere Installation von Windows 11 auf kompatibler Hardware | Die Speicherintegrität ist standardmäßig aktiviert; dies gilt nicht für die Aufrüstung eines bestehenden Geräts. | OEM-Seite „Speicherintegrität und VBS-Aktivierung“, abgerufen am 29. September 2026 |
| PC mit gesichertem Kern | Die Speicherintegrität ist standardmäßig aktiviert. | Gleiche Seite |
| Vorhandene und geeignete Geräte, ab Oktober 2026 | Aktivierung durch Qualitätsupdates, gegebenenfalls mit VBS, schrittweise | Ticket Windows IT Pro und Windows Nachrichtenzentrale, 1. September 2026 |
| Gerät, bei dem die Speicherintegrität deaktiviert wurde | Wird durch diese Bereitstellung nicht automatisch geändert | Gleiche Quellen, 1. September 2026 |
Abgerufen am 29. September 2026 aus der Microsoft-Dokumentation.
Zwei automatische Aktivierungsmechanismen, separat dokumentiert
Der erste Mechanismus betrifft die Installation. Auf der Herstellerseite wird angegeben, dass die Speicherintegrität bei Neuinstallationen standardmäßig aktiviert ist. Windows 11 auf kompatibler Hardware und auch auf Secured-Core-PCs. Es wird darauf hingewiesen, dass diese automatische Aktivierung nur für Neuinstallationen gilt, nicht für Upgrades bestehender Geräte. Die Hardwarekriterien lauten wie folgt:
- Intel-Prozessor der 8. Generation oder neuer Windows 11 Version 22H2, AMD Zen 2 Architektur oder neuer, oder Qualcomm Snapdragon 8180 oder neuer;
- Mindestens 8 GB RAM für x64-Prozessoren;
- eine SSD mit mindestens 64 GB Speicherkapazität;
- Treiber, die mit der Speicherintegrität kompatibel sind;
- Virtualisierung im BIOS aktiviert.
Auf derselben Seite wird hinzugefügt, dass Intel Core Desktop-Prozessoren der 11. Generation nicht Teil der aktuellen Standardaktivierungslogik sind, aber weiterhin eine empfohlene Plattform darstellen, die der Hersteller aktivieren kann.
Der zweite Mechanismus wurde am 1. September 2026 angekündigt: Aktivierung über Qualitätsupdates auf Geräten, auf denen die Software bereits installiert ist. Microsoft verweist in seinem Blogbeitrag auf die Seite für Hersteller, wo die Anforderungen detailliert aufgeführt sind. Die oben genannten Kriterien beziehen sich jedoch auf Neuinstallationen und werden im Blogbeitrag vom 1. September 2026 nicht einzeln aufgeführt.
Das Windows Vor der Aktivierung der Speicherintegrität eine Überprüfung durchführen.
Vor der Aktivierung der Funktion Windows Die Einsatzbereitschaft des Geräts wird automatisch beurteilt. Der Bericht nennt unter anderem Hardwarefunktionen, Kompatibilität und Leistungsaspekte als Bewertungskriterien. Die Eingabe des Windows Das Nachrichtencenter fügt insbesondere die Systemanforderungen hinzu Windows 11 und die empfohlenen integrierten Schutzmaßnahmen.
Die Aktivierungsdokumentation weist darauf hin, dass die Speicherintegrität am besten mit Intel Kaby Lake-Prozessoren und neueren Prozessoren mit modusbasierter Ausführungskontrolle (MOC) sowie mit AMD Zen 2-Prozessoren und neueren Prozessoren mit Gastmodus-Ausführungssperre (Guest Mode Execute Trap) funktioniert. Ältere Prozessoren nutzen eine Emulation dieser Funktionen namens eingeschränkter Benutzermodus (Restricted User Mode), die die Leistung stärker beeinträchtigt.
Die bestehenden Einstellungen bleiben weiterhin gültig, einschließlich bereits vorgenommener Deaktivierungen.
Microsoft gibt an, dass bestehende Administrator- und Benutzerentscheidungen und -richtlinien weiterhin gelten und dass Geräte, auf denen die Speicherintegrität bereits deaktiviert wurde, durch diese Bereitstellung nicht automatisch geändert werden. Falls die Funktion nicht standardmäßig aktiviert ist, kann sie weiterhin mithilfe gängiger Verwaltungstools aktiviert werden.
Seite Intune Der dokumentierte Parameter ist HypervisorEnforcedCodeIntegrity von CSP Die Richtlinie „Virtualisierungsbasierte Technologie“, die im Einstellungskatalog unter „Virtualisierungsbasierte Technologie > Hypervisor-erzwungene Codeintegrität“ verfügbar ist, akzeptiert drei Werte:
0, der Standardwert, der die Integrität des Remote-Speichers deaktiviert, wenn dieser ohne UEFI-Sperre konfiguriert wurde;1, wodurch es mit UEFI-Sperre aktiviert wird;2wodurch es ohne UEFI-Sperre aktiviert wird.
Das CSP gilt für Windows Version 21H2 und höher, Pro-, Enterprise-, Education- und IoT Enterprise-Editionen. Es entspricht der Gruppenrichtlinie „Computerkonfiguration > Administrative Vorlagen > System > Device Guard > Virtualisierungsbasierte Sicherheit aktivieren“, Element „Virtualisierungsbasierter Schutz der Codeintegrität“, dessen Schlüssel … SOFTWARE\Policies\Microsoft\Windows\DeviceGuard.
Microsoft empfiehlt, die Option „Mit UEFI-Sperre aktiviert“ nur dann zu verwenden, wenn eine Deaktivierung per Fernzugriff oder über ein Richtlinienupdate verhindert werden soll. Sobald diese Sperre eingerichtet ist, erfordert die Deaktivierung der Speicherintegrität den Zugriff auf das UEFI-Menü, um Secure Boot zu deaktivieren, sowie die Wiederherstellungsprozedur. Windows RE benötigt es ebenfalls.
Eine App-Steuerungsstrategie for Business kann selbst die Speicherintegrität aktivieren, entweder über die Option „Hypervisor-geschützte Codeintegrität“ oder über das Element <HVCIOptions>Microsoft stellt klar, dass diese Funktion auch dann aktiviert wird, wenn sich die Richtlinie im Überwachungsmodus befindet. Daher ist die Funktion auf den Zielcomputern bereits aktiviert, wenn eine im Überwachungsmodus bereitgestellte App-Control-Richtlinie mit dieser Option aktiviert ist.
Inkompatible Treiber: Symptome und Behebung Windows D
Microsoft warnt davor, dass einige Anwendungen und Gerätetreiber möglicherweise nicht mit der Speicherintegrität kompatibel sind. Diese Inkompatibilität kann zu Fehlfunktionen von Geräten oder Software führen und in seltenen Fällen einen Bluescreen verursachen. Diese Probleme können nach oder während der Aktivierung auftreten.
Die Speicherintegritätskompatibilität ist seit Windows 10 Anniversary Update (1607) für alle Treiber erforderlich. Auf der Seite zur Treiberkompatibilität wird jedoch eingeräumt, dass einige Treiber weiterhin inkompatibel sind. Microsoft nennt als Beispiele für beobachtete Inkompatibilitäten Anti-Cheat-Lösungen für Spiele, Eingabemethoden von Drittanbietern und Passwortschutz für Online-Banking-Konten von Drittanbietern. Auf derselben Seite vom April 2023 heißt es, dass die Speicherintegrität ohne Vorwarnung deaktiviert wird, wenn ein für den Systemstart kritischer Treiber inkompatibel ist und sie zuvor automatisch aktiviert wurde. Diese Seite stammt aus der Zeit vor der Ankündigung vom 1. September 2026 und beschreibt die standardmäßige Aktivierung bei einer Neuinstallation.
Blockierte Treiber können in der Ereignisanzeige unter Anwendungs- und Dienstprotokolle\Microsoft eingesehen werden. Windows Ereignisse im Zusammenhang mit der Codeintegrität und der Speicherintegrität tragen typischerweise die Kennung 3087. Bei inkompatiblen Anwendungen empfiehlt Microsoft, vor dem Deaktivieren des Schutzes zu prüfen, ob sowohl für die Anwendung als auch für deren Version ein Update verfügbar ist. Ein Treiber, der nicht geladen wird oder abstürzt, kann unter Umständen über den Geräte-Manager aktualisiert werden.
Falls das Gerät nach der Aktivierung nicht mehr startet oder instabil wird, umfasst das dokumentierte Wiederherstellungsverfahren Folgendes: Windows RE, in vier Schritten: Zuerst deaktivieren Sie die Richtlinien, die VBS und die Speicherintegrität aktivieren (z. B. Gruppenrichtlinien); starten Sie den betroffenen Rechner im Windows RE; Setzen Sie den Speicherintegritätsschlüssel mit dem folgenden Befehl auf Null; starten Sie das System anschließend neu.
reg add "HKLM\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity" /v "Enabled" /t REG_DWORD /d 0 /fLesen des aktuellen Zustands einer Workstation: Konfiguration und Ausführung
Speicherintegrität konfigurieren Windows garantiert nicht, dass es funktioniert. Die WMI-Klasse Win32_DeviceGuard unterscheidet die beiden und kann aus einer Sitzung abgelesen werden Windows PowerShell hoch:
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuardBei der Erstellung eines Inventars werden drei Eigenschaften verwendet:
VirtualizationBasedSecurityStatus:0Wenn VBS nicht aktiviert ist,1wenn es aktiviert, aber nicht ausgeführt wird,2wenn es aktiviert ist und läuft;SecurityServicesConfigured: das Vorhandensein des Wertes2zeigt an, dass die Speicherintegrität konfiguriert ist;SecurityServicesRunning: das Vorhandensein des Wertes2zeigt an, dass es sich dreht.
Das Anwesen AvailableSecurityProperties Es liefert außerdem Informationen über die Ausrüstung: das Vorhandensein des Wertes 7 Dies deutet darauf hin, dass MBEC oder GMET verfügbar sind. Ältere Prozessoren emulieren diese Funktionen, was sich stärker auf die Leistung auswirkt.
Auf einem Einzelplatzrechner liefert msinfo32 am Ende der Systemübersicht dieselbe Antwort: Die Zeile „Virtualisierungsbasierte Sicherheitsdienste werden ausgeführt“ sollte „Vom Hypervisor erzwungene Codeintegrität“ anzeigen. Der flüchtige Registrierungsschlüssel HKLM\System\CurrentControlSet\Control\CI\State, Wert HVCIEnabledEs spiegelt auch den Zustand der Funktion wider. Der Benutzer sieht ihn in Windows Sicherheit > Gerätesicherheit > Details zur Kernisolierung > Speicherintegrität; von Windows 11 22H2, Windows Die Sicherheitsfunktion zeigt eine Warnung an, wenn sie deaktiviert ist; der Benutzer kann diese jedoch ignorieren.
Die Konfiguration hingegen ist unten abzulesen. HKLM\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity, Wert Enabledund die Strategie unter SOFTWARE\Policies\Microsoft\Windows\DeviceGuardEine Bestandsaufnahme zielt darauf ab, die Diskrepanz zwischen der Konfiguration und dem tatsächlichen Betrieb aufzuzeigen.
Aktivieren Sie die Speicherintegrität vor der Bereitstellung in einer Testgruppe.
Sie müssen nicht auf die Veröffentlichung durch Microsoft warten. Die dokumentierten Methoden sind: Windows Sicherheit, Intune sprechen CSP Gruppenrichtlinien, die Registrierung und die Anwendungssteuerung. Für Gruppenrichtlinien empfiehlt Microsoft, diese ohne UEFI-Sperre zu aktivieren und anschließend einen Neustart durchzuführen. gpupdate /force in einer erhöhten Eingabeaufforderung auf einem in die Domäne eingebundenen Rechner.
Die Dokumentation weist darauf hin, dass alle Systemtreiber kompatibel sein müssen, da das System sonst ausfallen kann, und empfiehlt, diese Funktionen auf einer Testgruppe zu aktivieren, bevor sie auf den Benutzerarbeitsplätzen installiert werden. Bezüglich der Option „Obligatorisch“ wird erklärt, dass dieser Modus verhindert, dass der Bootloader den Startvorgang fortsetzt, wenn der Hypervisor, der Secure Kernel oder eines ihrer Module nicht geladen werden kann: Der Arbeitsplatzrechner verweigert dann den Startvorgang.
Weitere Microsoft-Fristen für den Herbst 2026 im Desktop-Bereich umfassen das Ende des Dienstes für Windows Version 11, 24H2 Home und Pro werden in unserem Support-Ende-Kalender am 13. Oktober 2026 zusammengefasst.
Unsere Lektüre
Wir würden diese Bereitstellung als Konfigurationsänderung des bestehenden Systems behandeln, die über Patches bereitgestellt wird, und nicht als neue Funktion, die erst später entdeckt wird. Die Funktion selbst ist nicht neu; der Unterschied besteht darin, dass sie auf bereits installierten Rechnern im Rahmen eines regulären Update-Zyklus aktiviert werden kann.
Für Workstations, die ohne Speicherintegrität bleiben müssen, weil ein identifizierter Treiber nicht kompatibel ist, würden wir eine explizite Strategie bevorzugen. Intune oder Gruppenrichtlinien, anstatt sich auf den Verlauf jedes einzelnen Geräts zu verlassen. Microsoft schreibt, dass bestehende Einstellungen und Richtlinien weiterhin gültig bleiben; eine dokumentierte Richtlinie hat den Vorteil, dass sie sichtbar, bearbeitbar und auf allen Geräten der Gruppe identisch ist.
Bei den übrigen Systemen würden wir die Funktion vor der offiziellen Einführung selbst in einer Pilotgruppe ohne UEFI-Sperre aktivieren. Anschließend würden wir den Zeitpunkt festlegen, das Codeintegritätsprotokoll auslesen und einen Treiber unter kontrollierten Bedingungen patchen. Wir würden die UEFI-Sperre auf Standard-Workstations vermeiden: Sie schützt zwar vor Deaktivierung aus der Ferne, wandelt aber die Wiederherstellung in einen Firmware-Eingriff um.
Was zu überprüfen ist
- Der Status jeder Station durch
Win32_DeviceGuard:VirtualizationBasedSecurityStatusund das Vorhandensein des Wertes2InSecurityServicesConfiguredund inSecurityServicesRunning. - Die Positionen, an denen die Speicherintegrität deaktiviert ist, und der dokumentierte Grund für diese Deaktivierung.
- Strategien Intune
HypervisorEnforcedCodeIntegrityund die bereits implementierten Device Guard-Gruppenrichtlinien, deren Wert und das Vorhandensein einer UEFI-Sperre. - App-Steuerungsstrategien for Business die die Hypervisor-geschützte Codeintegritätsoption, einschließlich im Audit-Modus, beinhalten.
- Die Treiber und Software, die bekanntermaßen in der Fahrzeugflotte gefährdet sind, einschließlich Eingabemethoden von Drittanbietern und Passwortschutzmechanismen, wurden auf einer Workstation getestet, auf der die Funktion ausgeführt wurde.
- Das CodeIntegrity-Betriebsprotokoll, Ereignis 3087, zunächst für die Pilotgruppe und dann für die Flotte.
- Das Übernahmeverfahren durch Windows RE, wobei die Strategie zuvor deaktiviert wurde.
Quellen von Microsoft
- Erweiterung des Speicherintegritätsschutzes über Windows Geräte
- Windows Nachrichtenzentrale
- Aktivieren Sie den virtualisierungsbasierten Schutz der Codeintegrität.
- Speicherintegrität und VBS-Aktivierung
- Treiberkompatibilität mit Speicherintegrität und VBS
- Politik CSP – Virtualisierungsbasierte Technologie
Was ein Artikel nicht wissen kann
Ein Artikel beschreibt, was für alle gilt. Was sich von Organisation zu Organisation unterscheidet, ist die Bestandsaufnahme: Welche Anwendungen, welche Konten und welche Geräte sind bei Ihnen konkret betroffen? Die Bestandsaufnahme bestimmt den Aufwand, und das lässt sich nicht auf einer Seite zusammenfassen.
Sie sprechen direkt mit den Ingenieuren, die die Arbeit ausführen würden, nicht mit einem Vermittler. Antwort innerhalb von 24 Arbeitsstunden.
Überprüfen, was noch zutrifft
Die angekündigten Termine werden manchmal verschoben, Produkte erhalten neue Namen, die Bedingungen ändern sich. Der Blog verfolgt diese Themen im Laufe der Zeit: Wenn sich eine Regel ändert, wird dies in einem neuen Beitrag bekannt gegeben.
Ein Thema im Blog suchenZum gleichen Thema
Drei Artikel zum selben Thema. Der Blog umfasst 143 Artikel, die alle frei zugänglich sind.