Intégrité de la mémoire : les mises à jour Windows l’activent dès octobre 2026
À partir d'octobre 2026, les mises à jour qualité de Windows activent progressivement l'intégrité de la mémoire, et VBS si besoin, sur les appareils éligibles, sans modifier les choix faits. À contrôler : les pilotes, l'état réel lu par msinfo32 ou WMI, et les stratégies Intune, de groupe ou App Control déployées.
Microsoft a annoncé le 1er septembre 2026 qu’à partir d’octobre 2026, les mises à jour qualité de Windows commencent à activer l’intégrité de la mémoire, que la documentation appelle aussi HVCI (hypervisor-protected code integrity), sur davantage d’appareils éligibles. Là où la sécurité basée sur la virtualisation (VBS) n’est pas encore activée, ces mêmes mises à jour l’activent aussi. Le déploiement est progressif et peut ne pas atteindre tous les appareils éligibles en même temps.
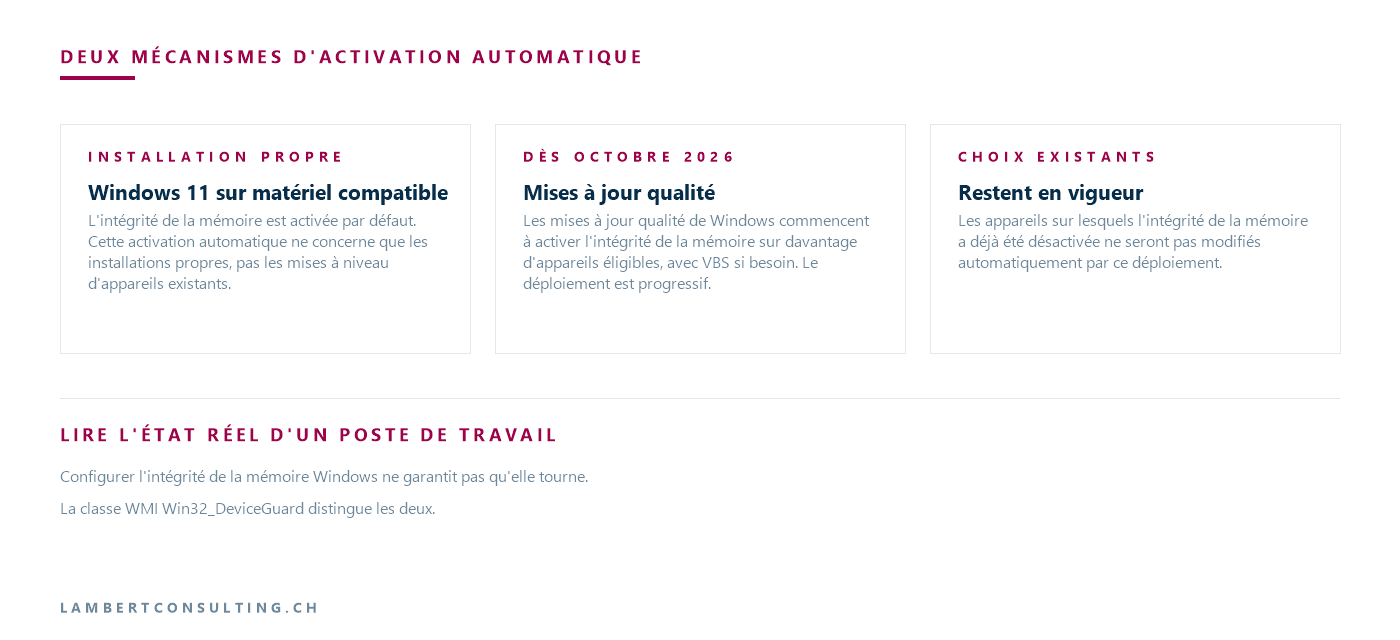
Avant cette annonce, Microsoft documentait deux cas où Windows active l’intégrité de la mémoire de lui-même : l’installation propre de Windows 11 sur du matériel compatible, et les Secured-core PC. Le changement d’octobre 2026 passe par les mises à jour qualité, et vise donc des appareils déjà installés. Microsoft précise que les choix existants des administrateurs et des utilisateurs, et leurs stratégies, restent en vigueur.
| Cas | Ce que Microsoft documente | Source et date |
|---|---|---|
| Installation propre de Windows 11 sur matériel compatible | Intégrité de la mémoire activée par défaut ; ne vaut pas pour la mise à niveau d’un appareil existant | Page OEM « Memory integrity and VBS enablement », relevée le 29 septembre 2026 |
| Secured-core PC | Intégrité de la mémoire activée par défaut | Même page |
| Appareil existant et éligible, à partir d’octobre 2026 | Activation par les mises à jour qualité, avec VBS si besoin, de façon progressive | Billet Windows IT Pro et Windows message center, 1er septembre 2026 |
| Appareil où l’intégrité de la mémoire a été désactivée | Pas modifié automatiquement par ce déploiement | Mêmes sources, 1er septembre 2026 |
Relevé le 29 septembre 2026 sur la documentation Microsoft.
Deux mécanismes d’activation automatique, documentés séparément
Le premier mécanisme porte sur l’installation. La page destinée aux fabricants indique que l’intégrité de la mémoire est activée par défaut sur les installations propres de Windows 11 sur matériel compatible, et qu’elle l’est aussi sur les Secured-core PC. Elle précise que cette activation automatique ne concerne que les installations propres, pas les mises à niveau d’appareils existants. Ses critères matériels sont les suivants :
- processeur Intel de 8e génération ou plus récent à partir de Windows 11 version 22H2, AMD d’architecture Zen 2 ou plus récente, ou Qualcomm Snapdragon 8180 ou plus récent ;
- 8 Go de RAM au minimum, pour les processeurs x64 ;
- un SSD de 64 Go au minimum ;
- des pilotes compatibles avec l’intégrité de la mémoire ;
- la virtualisation activée dans le BIOS.
La même page ajoute que les processeurs Intel Core de 11e génération pour ordinateurs de bureau ne font pas partie de la logique d’activation par défaut actuelle, tout en restant une plateforme recommandée que le fabricant peut activer.
Le second mécanisme est celui annoncé le 1er septembre 2026 : l’activation par les mises à jour qualité, sur des appareils déjà installés. Le billet de Microsoft renvoie à la page destinée aux fabricants pour le détail des exigences. Les critères ci-dessus sont toutefois écrits pour le cas de l’installation propre, et le billet du 1er septembre 2026 ne les reprend pas un par un.
Ce que Windows évalue avant d’activer l’intégrité de la mémoire
Avant d’activer la fonction, Windows évalue automatiquement l’état de préparation de l’appareil. Parmi les signaux évalués, le billet cite notamment les capacités matérielles, la compatibilité et les considérations de performance. L’entrée du Windows message center ajoute notamment les exigences système de Windows 11 et les protections intégrées recommandées.
La documentation d’activation indique que l’intégrité de la mémoire fonctionne mieux avec les processeurs Intel Kaby Lake et plus récents dotés de Mode-Based Execution Control, et avec les processeurs AMD Zen 2 et plus récents dotés de Guest Mode Execute Trap. Les processeurs plus anciens s’appuient sur une émulation de ces fonctions, appelée Restricted User Mode, dont l’impact sur la performance est plus important.
Les choix existants restent en vigueur, y compris une désactivation déjà faite
Microsoft écrit que les décisions et les stratégies existantes des administrateurs et des utilisateurs restent en vigueur, et que les appareils sur lesquels l’intégrité de la mémoire a déjà été désactivée ne seront pas modifiés automatiquement par ce déploiement. Et là où la fonction n’est pas activée par défaut, elle peut toujours être activée avec les outils de gestion habituels.
Côté Intune, le paramètre documenté est HypervisorEnforcedCodeIntegrity du CSP Policy VirtualizationBasedTechnology, disponible dans le catalogue de paramètres sous Virtualization Based Technology > Hypervisor Enforced Code Integrity. Il accepte trois valeurs :
0, la valeur par défaut, qui désactive l’intégrité de la mémoire à distance si elle avait été configurée sans verrou UEFI ;1, qui l’active avec verrou UEFI ;2, qui l’active sans verrou UEFI.
Ce CSP s’applique à Windows 11 version 21H2 et suivantes, éditions Pro, Enterprise, Education et IoT Enterprise. Il correspond à la stratégie de groupe Computer Configuration > Administrative Templates > System > Device Guard > Turn On Virtualization Based Security, élément Virtualization Based Protection of Code Integrity, dont la clé est SOFTWARE\Policies\Microsoft\Windows\DeviceGuard.
Microsoft conseille de ne prendre Enabled with UEFI lock que pour empêcher la désactivation à distance ou par mise à jour de stratégie. Une fois ce verrou posé, désactiver l’intégrité de la mémoire demande l’accès au menu UEFI pour couper Secure Boot, et la procédure de reprise par Windows RE l’exige aussi.
Une stratégie App Control for Business peut elle-même activer l’intégrité de la mémoire, par l’option Hypervisor-protected Code Integrity ou l’élément <HVCIOptions>. Microsoft précise qu’elle l’active même si la stratégie est en mode audit. Une stratégie App Control déployée en audit avec cette option a donc déjà activé la fonction sur les postes visés.
Pilotes incompatibles : les symptômes et la reprise par Windows RE
Microsoft avertit que certaines applications et certains pilotes de périphériques peuvent être incompatibles avec l’intégrité de la mémoire. L’incompatibilité peut faire dysfonctionner un appareil ou un logiciel et, dans de rares cas, provoquer un échec de démarrage avec écran bleu. Ces problèmes peuvent survenir après l’activation ou pendant l’activation elle-même.
La compatibilité avec l’intégrité de la mémoire est exigée de tous les pilotes depuis Windows 10 Anniversary Update (1607), mais la page de compatibilité des pilotes reconnaît que certains restent incompatibles. Parmi les incompatibilités observées, Microsoft cite notamment des solutions anti-triche de jeux, des méthodes de saisie tierces et des protections de mots de passe bancaires tierces. La même page, datée d’avril 2023, indique que si un pilote critique pour le démarrage est incompatible, l’intégrité de la mémoire est désactivée sans avertissement si elle avait été activée automatiquement. Cette page est antérieure à l’annonce du 1er septembre 2026 et décrit l’activation par défaut sur installation propre.
Les pilotes bloqués se lisent dans l’Observateur d’événements, sous Applications and Service Logs\Microsoft\Windows\CodeIntegrity\Operational ; les événements de compatibilité avec l’intégrité de la mémoire portent en général l’identifiant 3087. Face à une application incompatible, Microsoft conseille de chercher une mise à jour de cette application et de cette version avant de désactiver la protection. Un pilote qui ne se charge pas ou qui plante peut parfois être mis à jour depuis le Gestionnaire de périphériques.
Si le poste ne démarre plus ou devient instable après l’activation, la reprise documentée passe par Windows RE, en quatre étapes : désactiver d’abord les stratégies qui activent VBS et l’intégrité de la mémoire (la stratégie de groupe, par exemple) ; démarrer le poste touché dans Windows RE ; y passer la clé de l’intégrité de la mémoire à zéro avec la commande ci-dessous ; puis redémarrer.
reg add "HKLM\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity" /v "Enabled" /t REG_DWORD /d 0 /fLire l’état réel d’un poste de travail : configuration et exécution
Configurer l’intégrité de la mémoire Windows ne garantit pas qu’elle tourne. La classe WMI Win32_DeviceGuard distingue les deux, et se lit depuis une session Windows PowerShell élevée :
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuardTrois propriétés servent à un inventaire :
VirtualizationBasedSecurityStatus:0si VBS n’est pas activée,1si elle est activée mais ne tourne pas,2si elle est activée et tourne ;SecurityServicesConfigured: la présence de la valeur2indique que l’intégrité de la mémoire est configurée ;SecurityServicesRunning: la présence de la valeur2indique qu’elle tourne.
La propriété AvailableSecurityProperties renseigne aussi le matériel : la présence de la valeur 7 signale que MBEC ou GMET est disponible. Ce sont les fonctions que les processeurs plus anciens émulent, avec un impact plus fort sur la performance.
Sur un poste isolé, msinfo32 donne la même réponse en bas du résumé système : la ligne « Virtualization-based security Services Running » doit afficher « Hypervisor enforced Code Integrity ». La clé de registre volatile HKLM\System\CurrentControlSet\Control\CI\State, valeur HVCIEnabled, reflète elle aussi l’état de la fonction. L’utilisateur la voit dans Windows Security > Device security > Core isolation details > Memory integrity ; à partir de Windows 11 22H2, Windows Security affiche un avertissement quand elle est désactivée, que l’utilisateur peut ignorer.
La configuration, elle, se lit sous HKLM\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity, valeur Enabled, et la stratégie sous SOFTWARE\Policies\Microsoft\Windows\DeviceGuard. C’est l’écart entre ce qui est configuré et ce qui tourne qu’un inventaire cherche à faire sortir.
Activer l’intégrité de la mémoire avant le déploiement, sur un groupe de test
Rien n’oblige à attendre le déploiement de Microsoft. Les méthodes documentées sont Windows Security, Intune par le CSP, la stratégie de groupe, le registre et App Control. Pour la stratégie de groupe, Microsoft recommande Enabled without UEFI lock, puis un redémarrage ou gpupdate /force dans une invite élevée sur un poste joint au domaine.
La documentation rappelle que tous les pilotes du système doivent être compatibles, faute de quoi le système peut échouer, et recommande d’activer ces fonctions sur un groupe d’ordinateurs de test avant les postes des utilisateurs. Elle rappelle, à propos de l’option Mandatory, que ce mode empêche le chargeur de continuer le démarrage si l’hyperviseur, le Secure Kernel ou l’un de leurs modules ne se charge pas : le poste refuse alors de démarrer.
Les autres échéances Microsoft de l’automne 2026 pour le poste de travail, dont la fin de service de Windows 11 version 24H2 Home et Pro, sont réunies dans notre calendrier des fins de support du 13 octobre 2026.
Notre lecture
Nous traiterions ce déploiement comme un changement de configuration du parc qui arrive par le canal des correctifs, et non comme une nouveauté à découvrir après coup. La fonction elle-même n’est pas nouvelle ; ce qui change, c’est qu’elle peut s’activer sur des postes déjà installés, pendant un cycle de mise à jour ordinaire.
Pour les postes qui doivent rester sans intégrité de la mémoire, parce qu’un pilote identifié n’est pas compatible avec elle, nous préférerions une stratégie explicite, Intune ou stratégie de groupe, plutôt que de compter sur l’historique de chaque appareil. Microsoft écrit que les choix et les stratégies existants restent en vigueur ; une stratégie documentée a l’avantage d’être visible, révisable et identique sur tous les postes du groupe.
Pour les autres, nous activerions la fonction nous-mêmes sur un groupe pilote, sans verrou UEFI, avant que le déploiement ne les atteigne. On choisit alors le moment, on lit le journal CodeIntegrity et on corrige un pilote dans des conditions maîtrisées. Nous éviterions le verrou UEFI sur les postes de travail courants : il protège contre une désactivation à distance, mais il transforme une reprise en intervention sur le firmware.
Ce qu’il faut vérifier
- L’état de chaque poste par
Win32_DeviceGuard:VirtualizationBasedSecurityStatus, et la présence de la valeur2dansSecurityServicesConfiguredet dansSecurityServicesRunning. - Les postes où l’intégrité de la mémoire est désactivée, et la raison documentée de cette désactivation.
- Les stratégies Intune
HypervisorEnforcedCodeIntegrityet les stratégies de groupe Device Guard déjà déployées, avec leur valeur et la présence d’un verrou UEFI. - Les stratégies App Control for Business qui portent l’option Hypervisor-protected Code Integrity, y compris en mode audit.
- Les pilotes et logiciels à risque connus du parc, notamment les méthodes de saisie et les protections de mots de passe tierces, testés sur un poste où la fonction tourne.
- Le journal CodeIntegrity Operational, événement 3087, sur le groupe pilote puis sur le parc.
- La procédure de reprise par Windows RE, avec la désactivation préalable de la stratégie.
Les sources Microsoft
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 143, tous en accès libre.