Copilot sur SharePoint Server : le connecteur qui indexe une ferme locale dans Microsoft 365
Le connecteur Microsoft 365 Copilot pour SharePoint Server indexe les documents et les pages d'une ferme 2016, 2019 ou Subscription Edition dans Microsoft 365, où Copilot Chat et les agents peuvent les exploiter. Le contenu indexé est stocké dans la région du tenant. Prérequis, licences, authentification et limites.
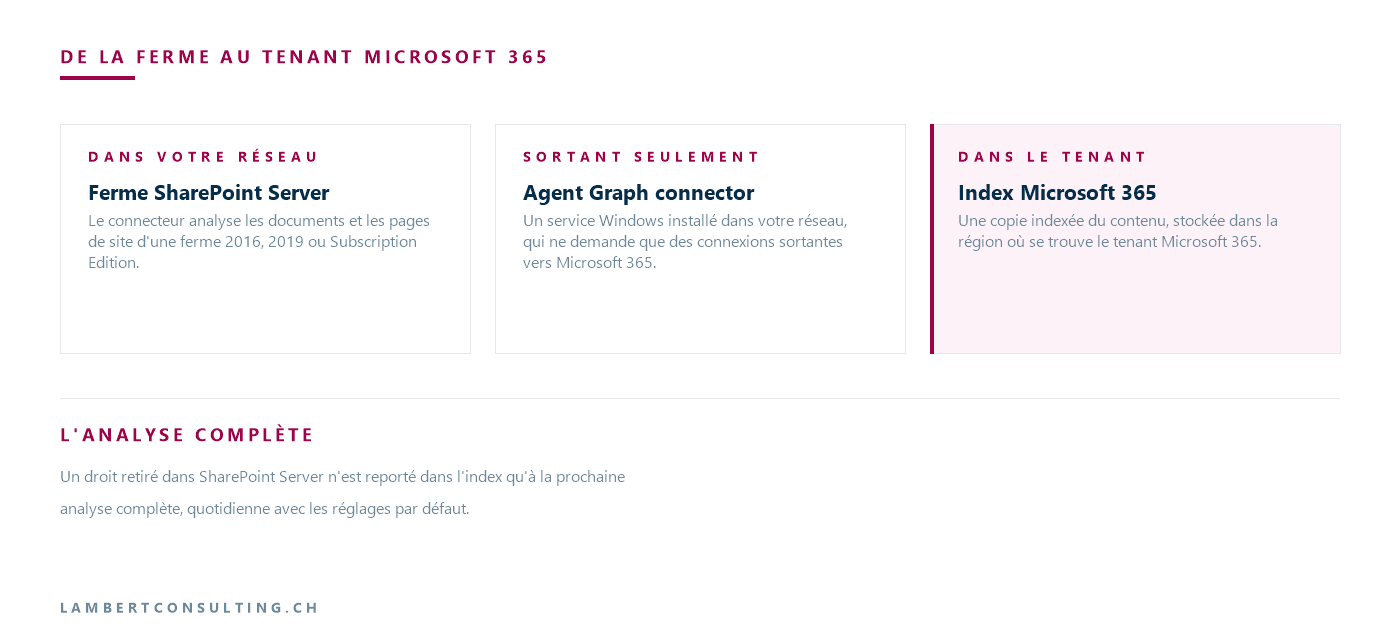
Microsoft constate que le contenu d’une ferme SharePoint Server n’est pas accessible aux expériences Microsoft 365, et le SharePoint Server Copilot connector sert à combler cet écart. Il analyse les documents et les pages de site d’une ferme SharePoint Server 2016, 2019 ou Subscription Edition (SPSE), puis les envoie dans l’index de Microsoft 365, où ils deviennent accessibles dans Microsoft Search, Copilot Search, Copilot Chat et les agents déclaratifs.
La collecte se fait par l’agent Microsoft Graph connector, un service Windows installé dans votre réseau, qui ne demande que des connexions sortantes vers Microsoft 365 : aucune règle entrante dans le pare-feu. En contrepartie, une copie indexée du contenu quitte la ferme.
| Élément | Valeur documentée |
|---|---|
| Versions de SharePoint Server | 2016, 2019, Subscription Edition |
| Contenu indexé | Documents et pages de site |
| Expériences servies | Microsoft Search, Copilot Search, Copilot Chat, agents déclaratifs |
| Authentification | Basic (dépréciée), Windows (NTLM), Microsoft Entra ID OIDC |
| Permissions par défaut | Seules les personnes qui ont accès au contenu dans SharePoint |
| Synchronisation par défaut | Analyse complète chaque jour, analyse incrémentielle toutes les 15 minutes |
Valeurs relevées le 29 septembre 2026 sur la documentation Microsoft.
Ce que le connecteur indexe, et ce qu’il laisse de côté
Le connecteur indexe deux types d’éléments : les fichiers des bibliothèques de documents, dont Word, Excel, PowerPoint et PDF, et les pages de la bibliothèque Site Pages, pages wiki et pages modernes comprises. Il récupère ces éléments avec leurs permissions. L’administrateur choisit les collections de sites à indexer dans la liste que le connecteur dresse à partir de l’URL de l’application web.
Microsoft documente cinq limites :
- seuls les documents et les pages de site sont indexés ;
- les exclusions ne portent que sur des sites et des sous-sites, pas sur une liste, une bibliothèque ou un type de contenu à l’intérieur d’un site ;
- le déploiement progressif n’est pas pris en charge pour les connexions SharePoint Server ;
- comme source de connaissances d’un agent déclaratif, SharePoint Server n’est pris en charge que par le Microsoft 365 Agents Toolkit dans Visual Studio Code ;
- les custom engine agents de Microsoft Copilot Studio ne peuvent pas utiliser le contenu de ce connecteur.
Chaque application web SharePoint demande sa propre connexion. Et quand une connexion porte sur plusieurs collections de sites, seules les propriétés par défaut sont prises en charge : une collection qui a besoin de ses colonnes personnalisées passe par une connexion distincte.
Le contenu indexé quitte la ferme
Les connecteurs synchronisés, dont celui-ci fait partie, indexent le contenu de la source externe dans Microsoft 365. Microsoft précise que les données qui entrent dans son cloud par la plateforme des connecteurs sont stockées dans la région où se trouve le tenant Microsoft 365, qu’elles y sont chiffrées par défaut avec les clés Microsoft 365, avec la possibilité de fournir sa propre clé, et qu’elles sont conservées selon la durée de rétention générale de Microsoft 365.
Pour une organisation qui a gardé SharePoint Server en local pour des raisons réglementaires ou contractuelles, le connecteur change donc la nature du dispositif : une copie indexée des documents choisis vit désormais dans le tenant. La question relève alors de la conformité plus que de la technique, et elle rejoint celle qu’examine notre article sur le RGPD, l’AI Act et la souveraineté. Dans le connecteur, ce qui part se décide par le choix des collections de sites et par les exclusions.
Licences : Microsoft Search pour tous, Copilot avec la licence Copilot
Le tableau de licences de Microsoft distingue les usages. Avec une licence Microsoft 365, quel que soit le plan, le contenu d’un connecteur synchronisé apparaît dans Microsoft Search, mais ne sert ni à l’ancrage de Copilot ni aux agents. Avec la licence Microsoft 365 Copilot en complément, ou avec Microsoft 365 E7, les trois usages sont couverts. Une licence Copilot Studio, ou le paiement à l’usage de Microsoft 365 Copilot, ajoute les agents à Microsoft Search, sans l’ancrage de Copilot. Tableau de licences relevé le 29 septembre 2026 sur la page des prérequis des connecteurs.
Microsoft indique que l’indexation des données d’un connecteur synchronisé n’entraîne pas de coût supplémentaire pour les tenants qui ont des licences Microsoft 365, et que la recherche sémantique demande au moins une licence Microsoft 365 Copilot dans le tenant. Le déploiement se fait par un compte qui a le rôle AI administrator dans le centre d’administration Microsoft 365.
Les permissions : la synchronisation Active Directory décide
Deux modes existent. Le mode par défaut, Only people with access to the content in the data source, ne montre un élément qu’aux utilisateurs qui y ont accès dans SharePoint Server. Le mode Everyone le montre à tout le monde dans l’organisation, quelles que soient les permissions SharePoint.
Le premier mode repose sur la synchronisation d’Active Directory vers Microsoft Entra ID. Sans elle, le connecteur ne peut pas faire correspondre les permissions SharePoint Server aux identités Microsoft 365, et le mode ne fonctionne pas correctement. Si les suffixes UPN diffèrent entre Active Directory et Entra ID, Microsoft demande de vérifier la configuration de Microsoft Entra Connect Sync.
Microsoft signale un cas précis : SharePoint Server ne prend pas en charge les listes de distribution comme listes de contrôle d’accès. Si des permissions SharePoint portent sur des groupes qui contiennent des listes de distribution imbriquées, les membres de ces listes peuvent obtenir, par le connecteur, un accès qui n’était pas prévu.
Les changements de droits attendent l’analyse complète
La documentation des connecteurs Copilot précise ce que fait chaque type d’analyse. L’analyse complète reprend toute la source, reporte les suppressions dans l’index et met à jour les permissions. L’analyse incrémentielle ne met à jour que les éléments modifiés depuis la dernière analyse : elle ne traite pas les suppressions, et ne prend pas en charge à ce jour les mises à jour de permissions.
Un droit retiré dans SharePoint Server n’est donc reporté dans l’index qu’à la prochaine analyse complète, quotidienne avec les réglages par défaut, et un document supprimé y reste jusque-là.
Un compte Full Read au minimum, et trois authentifications sans Kerberos ni ADFS
Le compte qui sert à l’authentification doit avoir au moins la permission Full Read au niveau de l’application web dans SharePoint Server. Pour l’indexation, Microsoft demande de lui donner Full Control au niveau de l’application web, ou d’en faire un administrateur de la ferme. L’indexation saute les éléments auxquels ce compte n’a pas accès.
Trois types d’authentification sont proposés :
- Basic : dépréciée, conservée pour les systèmes anciens, et appelée à disparaître ;
- Windows (NTLM) : identifiants au format
domaine\utilisateur; Kerberos n’est pas pris en charge ; - Microsoft Entra ID OIDC : la plus sûre selon Microsoft, par jeton, mais réservée à SharePoint Server Subscription Edition.
L’authentification ADFS n’est pas prise en charge : une ferme qui utilise ADFS comme fournisseur d’identité passe par l’une des trois méthodes ci-dessus.
Le connecteur en OIDC exige Subscription Edition et le ScopedClientIdentifier
OIDC demande une ferme Subscription Edition au niveau de la build de novembre 2024 (16.0.17928.20238) ou ultérieure, un agent Microsoft Graph connector en version 3.1.2.0 ou ultérieure, et des applications web en HTTPS. Dans l’inscription d’application Entra ID créée pour OIDC, il faut exposer une API dont l’Application ID URI correspond à l’URL de l’application web, ajouter le scope user_impersonation, et autoriser l’identifiant client de l’agent, cb15c983-0c91-416f-8dc0-6c0e1de4ed42.
Il faut enfin renseigner la propriété ScopedClientIdentifier du SPTrustedIdentityTokenIssuer, dans le SharePoint Management Shell. OIDC fonctionne sans elle dans SharePoint Server, mais le connecteur en a besoin : sans cette correspondance, SharePoint Server ne peut pas vérifier l’identité du connecteur pour le site, et l’analyse échoue avec une erreur 401. La commande se répète pour chaque URL distincte à analyser.
Dernier point, côté Entra ID : si une stratégie Conditional Access de fréquence de connexion s’applique au compte qui a autorisé la connexion, Microsoft demande qu’elle soit au moins le double de l’intervalle d’analyse complète, soit 48 heures pour l’intervalle par défaut de 24 heures. Sinon, le jeton d’actualisation peut expirer entre deux analyses, et la connexion perdre l’accès à SharePoint Server.
L’agent Microsoft Graph connector : trois connexions recommandées par instance
L’agent s’installe sur le serveur SharePoint lui-même ou sur toute machine qui a un accès réseau à la ferme. Pour une instance qui gère jusqu’à trois connexions, Microsoft recommande 8 cœurs à 3 GHz, 16 Go de RAM, .NET Framework 4.7.2, le .NET Core Desktop Runtime 10.0 (x64), 40 Go de disque pour 5 millions d’éléments, et un accès à la source de données et à Internet par le port 443. L’authentification de proxy n’est pas prise en charge : si le proxy l’exige, l’agent doit le contourner.
Un même agent peut servir plusieurs connexions, mais Microsoft recommande de ne pas dépasser trois connexions par agent : au-delà, les performances de toutes ses connexions peuvent se dégrader. Pour plus de trois applications web, il faut installer d’autres agents et y répartir les connexions.
Déployer la connexion, puis la vérifier
La connexion se crée dans le centre d’administration Microsoft 365, sous Copilot > Connectors, onglet Gallery, puis SharePoint Server. Les étapes sont le nom d’affichage, l’URL de l’instance, le choix de l’agent, le type d’authentification, puis Authorize, qui vérifie l’accès et charge la liste des collections de sites. Il reste à choisir les collections, à accepter l’avis sur l’indexation des données, puis à sélectionner Create. L’indexation démarre aussitôt.
Microsoft insiste sur la description de la connexion, demandée pendant la première synchronisation : elle aide Copilot à retrouver le bon contenu, et les utilisateurs à choisir la bonne connexion pour leurs agents. Une fois la connexion à l’état Ready, l’onglet Index browser vérifie qu’un élément précis a été indexé à partir de son URL SharePoint, et Check user access confirme si un utilisateur donné y a accès.
SharePoint Server 2016 et 2019 sont hors support depuis le 14 juillet 2026
Le connecteur prend en charge les fermes 2016 et 2019, mais ces deux versions ont atteint leur fin de support étendu le 14 juillet 2026. Le connecteur ne change rien à cette situation, et OIDC, la méthode d’authentification que Microsoft présente comme la plus sûre, n’est de toute façon disponible que pour Subscription Edition. Les options de migration d’une ferme 2016 ou 2019 sont traitées dans notre article sur la fin de support de SharePoint Server 2016 et 2019.
Notre lecture
Le connecteur répond à une situation que connaissent les organisations qui ont gardé SharePoint Server : des années de procédures, de contrats et de documentation que Copilot ne voit pas. Il le fait sans migration. Mais nous ne le déploierions pas avant d’avoir répondu à une question qui n’est pas technique : pourquoi la ferme est-elle restée en local ? Si c’est une exigence réglementaire ou contractuelle, une copie indexée dans le tenant peut entrer en conflit avec elle, et la décision appartient à ceux qui portent cette exigence. Si c’est de l’inertie, le connecteur peut servir d’étape vers une migration.
Techniquement, nous partirions de Subscription Edition avec OIDC, du mode de permissions par défaut, et d’un petit nombre de collections de sites dont les droits sont propres. Deux vérifications nous paraissent indispensables avant d’ouvrir l’usage : chercher les listes de distribution imbriquées dans les groupes qui portent des permissions, et contrôler avec Check user access quelques documents dont l’accès est restreint. Pour un contenu dont les droits changent souvent, gardez en tête qu’un droit retiré ne disparaît de l’index qu’à l’analyse complète suivante. La même logique de remise en ordre des droits vaut d’ailleurs pour SharePoint Online, comme l’expose notre article sur les droits d’accès à revoir avant Microsoft 365 Copilot.
Ce qu’il faut vérifier
- La raison pour laquelle la ferme est restée en local : si elle tient à une exigence réglementaire ou contractuelle, la copie indexée dans le tenant Microsoft 365 la concerne directement.
- La version de la ferme, et pour Subscription Edition le niveau de build, au moins 16.0.17928.20238 pour OIDC.
- La synchronisation d’Active Directory vers Entra ID, et les éventuels écarts de suffixes UPN.
- Les listes de distribution imbriquées dans les groupes qui portent des permissions SharePoint.
- Les licences : Microsoft 365 seul ne donne que Microsoft Search ; l’ancrage de Copilot demande la licence Microsoft 365 Copilot ou Microsoft 365 E7, et une licence Copilot Studio ou le paiement à l’usage n’ouvrent que les agents.
- Le compte d’analyse : Full Read au minimum, Full Control ou administrateur de la ferme pour l’indexation.
- La fréquence de connexion Conditional Access du compte qui autorise une connexion OIDC, au moins 48 heures avec l’intervalle par défaut.
- Le dimensionnement de l’agent, et pas plus de trois connexions par agent.
- Les collections de sites retenues, et les sites à exclure.
Les sources Microsoft
- SharePoint Server connector overview
- Set up the SharePoint Server service for connector ingestion
- Deploy the SharePoint Server connector
- Install and configure the Microsoft Graph connector agent
- Prerequisites for deploying connectors
- Microsoft 365 Copilot connectors FAQ
- Products and Services Reaching End of Support in 2026
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 142, tous en accès libre.