Foundational CSPM wird ab dem 27. Oktober 2026 für neue Abonnements auf ein Opt-in-Modell umgestellt Azure
Im Rahmen eines Abonnements Azure , das ab dem 27. Oktober 2026 erstellt wird, aktiviert Defender for Cloud nicht mehr standardmäßig den kostenlosen Tarif „Foundational CSPM“ aktivieren. Bestehende Abonnements behalten ihre Einstellung bei, AWS und GCP sind davon nicht betroffen; der Prozess zur Erstellung von Abonnements muss den Tarif aktivieren, um Empfehlungen und „ Secure Score “ zu erhalten.
Ab dem 27. Oktober 2026 ist „Foundational CSPM“, der kostenlose Plan zur Verwaltung des Sicherheitsstatus von „ Microsoft Defender “, Cloud, bei neuen Abonnements nicht mehr standardmäßig aktiviert Azure. Ein ab diesem Datum erstelltes Abonnement beginnt mit deaktiviertem Plan, und der Plan muss bei jedem neuen Abonnement aktiviert werden, um Sicherheitsempfehlungen und den „ Secure Score “ zu erhalten. Microsoft stellt diese Umstellung auf ein Opt-in-Modell als einen Schritt im Übergang vom Sicherheitsstatus-Management zum Portal „ Microsoft Defender “ dar, das ab demselben Datum die empfohlene Oberfläche für den Sicherheitsstatus darstellt Azure.
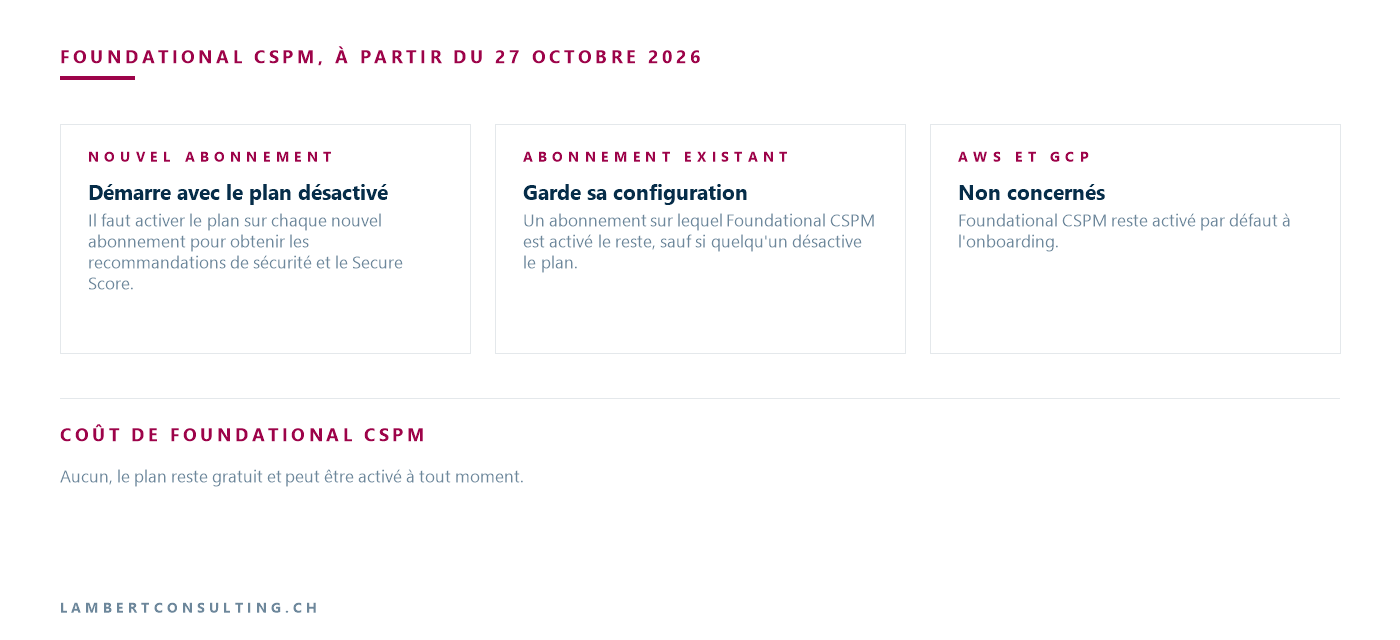
Bestehende Abonnements sind von der Opt-in-Regelung nicht betroffen. Ein Abonnement, für das „Foundational CSPM“ aktiviert ist, bleibt aktiviert, es sei denn, jemand deaktiviert den Tarif, und AWS- sowie GCP-Umgebungen erhalten bei ihrer „ onboarding “ standardmäßig weiterhin „Foundational CSPM“. Was sich ändert, ist der Ausgangspunkt jedes Abonnements, das manuell, per Skript oder über eine Abonnement-Vending-Kette erstellt wird.
| Lage | Ab dem 27. Oktober 2026 |
|---|---|
| Neues Abonnement Azure | Startet mit deaktiviertem Foundational CSPM; der Tarif muss für dieses Abonnement aktiviert werden |
| Abonnement Azure bestehendes | Behält die aktuelle Konfiguration von Foundational CSPM bei |
| AWS- oder GCP-Umgebung | Nicht betroffen; Foundational CSPM bleibt standardmäßig aktiviert bei deronboarding |
| Kosten für „Foundational CSPM“ | Keine, das Abonnement bleibt kostenlos und kann jederzeit aktiviert werden |
| Haltungsmanagement Azure | Das Portal Microsoft Defender wird zur empfohlenen Plattform |
Abgerufen am 29. September 2026 aus der Microsoft-Dokumentation.
Was bietet „Foundational CSPM“, der kostenlose Tarif?
Foundational CSPM bewertet den Sicherheitsstatus der Ressourcen und liefert insbesondere Sicherheitsempfehlungen sowie den „ Secure Score “, der dazu dient, Risiken zu identifizieren und deren Behebung zu priorisieren. Wenn der Plan aktiviert ist, erstellt der Microsoft Cloud Security Benchmark (MCSB) die Empfehlungen, und der „ Secure Score “ wird auf der Grundlage eines Teils dieser Empfehlungen berechnet: Je höher der Wert, desto geringer ist das identifizierte Risiko.
In AzureIn der Vergleichstabelle von Microsoft werden dem Foundational CSPM acht Funktionen zugeordnet: Bestandsaufnahme der Ressourcen, Datenexport, Berichte nach Azure Workbooks, den Microsoft Cloud Security Benchmark, den „ Secure Score “, Sicherheitsempfehlungen, Tools zur Behebung von Schwachstellen und die „ workflow -Automatisierung“. Alle acht Funktionen sind auch in Defender CSPM enthalten.
Der Plan umfasst auch die Ressourcen, die über Azure Arc: Foundational CSPM zeigt diese im Bestand an, bewertet ihre Sicherheitskonfiguration und bindet sie in die Empfehlungen sowie in den „ Secure Score “ ein.
Was Defender CSPM zusätzlich bietet und wofür es in Rechnung gestellt wird
Defender CSPM ist der kostenpflichtige Tarif. Im Rahmen desselben Pakets stehen ihm Azureneunzehn zusätzliche Funktionen, darunter die Analyse von Angriffspfaden (Attack Path Analysis), die Risikosuche mit dem Security Explorer, Bewertungen der Einhaltung gesetzlicher Vorschriften, die Steuerung von Abhilfemaßnahmen in großem Maßstab, die agentenlose Analyse von Schwachstellen und geheimen Daten in virtuellen Maschinen, die Erkennung sensibler Daten, die Sicherheitslage im Bereich KI sowie maßgeschneiderte Empfehlungen.
Die Abrechnung von Defender CSPM bezieht sich nur auf bestimmte Ressourcen: auf Azure, virtuelle Maschinen, Gruppen identischer virtueller Maschinen sowie klassische VMs, Speicherkonten, SQL-Server, Azure „Database for PostgreSQL“ sowie „MySQL Flexible“ server sowie Synapse-Arbeitsbereiche. Ausgenommen sind freigegebene VMs, Databricks-VMs und Speicherkonten ohne Blob-Container oder Dateifreigaben. Zwei Komponenten werden erst nach ihrer Aktivierung in Rechnung gestellt: „Serverless Protection“ für Function Apps und Web Apps sowie „Serverless Containers“ für Azure Container-Apps und Azure Container-Instanzen.
In einer automatisierten Kette kommt es auf jedes Detail der Berechtigungen an. Ein Konto mit weniger Rechten als „Subscription Owner“ kann Defender CSPM zwar aktivieren, doch der agentenlose Scanner ist standardmäßig nicht aktiviert, da die erforderlichen Berechtigungen fehlen. Die Analyse der Angriffspfade und der Security Explorer erhalten daher keine Informationen zu Schwachstellen.
Ein Abonnement, das ab dem 27. Oktober 2026 abgeschlossen wird, beginnt mit deaktiviertem Foundational CSPM
Vor dieser Änderung reichte es aus, Defender for Cloud im Rahmen eines Abonnements zu aktivieren, reichte aus, um „Foundational CSPM“ zu erhalten. Auf der Seite, die diese Aktivierung beschreibt und am 17. Juni 2026 aktualisiert wurde, heißt es weiterhin, dass nach der Aktivierung von „Defender for Cloud für das Abonnement aktiviert wurde, die Basisfunktionen verfügbar sind, darunter der „Foundational CSPM“-Plan, Empfehlungen und der „ Secure Score “. Ab dem 27. Oktober 2026 gilt auf der Seite zum Opt-in für neue Abonnements die umgekehrte Regel: Um „Foundational CSPM“ bei einem neuen Abonnement nutzen zu können Azure, muss der Plan für dieses Abonnement aktiviert werden.
Für ein Unternehmen, das Abonnements in Serie über eine Landing Zone oder einen Subscription-Vending-Prozess erstellt, hat dies unmittelbare Konsequenzen. Ein ab diesem Datum erstelltes Abonnement erhält die Funktionen von Foundational CSPM erst, sobald der Tarif aktiviert wurde. Solange dies nicht geschehen ist, stehen dem Abonnement weder die Empfehlungen noch der „ Secure Score “ zur Verfügung, die dieser Tarif bietet.
Foundational CSPM aktivieren: Defender-Portal oder Portal Azure
Die Opt-in-Seite bietet zwei Optionen. Die erste, von Microsoft empfohlene Option besteht darin, die Umgebung Azure in das Portal „ Microsoft Defender “ zu integrieren und dort die Sicherheitsrichtlinien Azure und die Sicherheitsempfehlungen zu verwalten. Die zweite besteht darin, Foundational CSPM oder einen anderen Defender-Plan im Portal zu aktivieren Azurezu aktivieren und die Sicherheitslage dort weiterhin zu verwalten.
Im Portal Azuredokumentiert Microsoft die Vorgehensweise für Defender CSPM: Microsoft Defender für Cloud > Umgebungseinstellungen, Auswahl des Abonnements, anschließend auf der Seite „Defender-Pläne“ den Plan auf „Ein“ setzen und „Speichern“. Die Abdeckungsarbeitsmappe (Coverage Workbook), die über Azure „Workbooks“ aufgerufen werden kann, zeigt anschließend an, welche Pläne für jedes Abonnement aktiviert sind.
Azure Richtlinie: Was die Definition „ Microsoft Defender für Cloud Ihres Abonnements“ auswertet und bereitstellt
Um Defender für Cloud für alle Abonnements einer Verwaltungsgruppe zu aktivieren, dokumentiert Microsoft die Zuweisung der integrierten Definition Microsoft Defender für Cloud Ihr Abonnement, in der Tat deployIfNotExists, auf der Ebene der Verwaltungsgruppe. Voraussetzung ist die Registrierung des Ressourcenanbieters Microsoft.Security für diese Verwaltungsgruppe. Die Zuweisung erfolgt mit „Security Admin“-Rechten, und eine Korrekturmaßnahme bindet die bestehenden Abonnements ein.
Diese Definition stuft Abonnements als nicht konform ein, die noch nicht bei Defender for Cloud, als nicht konform, und alle registrierten Abonnements als konform, unabhängig davon, ob die Defender-Pläne dort aktiviert sind oder nicht. In der Beschreibung wird außerdem angegeben, dass zur Registrierung neu erstellter Abonnements die Registerkarte „Konformität“ geöffnet, die nicht konforme Zuordnung ausgewählt und eine Korrekturaufgabe erstellt werden muss. Die Einstellung pricingTier ist free standardmäßig, und die Einstellung kann geändert werden, um einen oder mehrere Defender-Pläne zu aktivieren.
Für den kostenpflichtigen Tarif enthält die Referenz der integrierten Definitionen folgende Liste Konfigurieren Sie „ Microsoft Defender “ (CSPM) so, dass es aktiviert ist, in der Tat DeployIfNotExists, und Microsoft Defender CSPM sollte aktiviert sein, in AuditIfNotExists.
Hinweis: In der Referenz zu den Definitionen Azure , aktualisiert am 17. Juni 2026, werden in der Beschreibung der beiden Defender-CSPM-Definitionen die kostenlosen Funktionen zur Sicherheitslage weiterhin als standardmäßig in Defender for Cloudaktiviert sind. Auf der Opt-in-Seite, aktualisiert am 30. Juli 2026, wird angekündigt, dass Microsoft im Vorfeld des 27. Oktober 2026 weitere Informationen zur Umstellung veröffentlichen wird.
Das Defender-Portal wird zur empfohlenen Nutzungserfahrung, wobei der „ Secure Score “ nun anders berechnet wird
Ab dem 27. Oktober 2026 wird das Portal Microsoft Defender zur empfohlenen Lösung für die Verwaltung des Sicherheitsstatus Azure. Auf der Opt-in-Seite heißt es, dass man dort Defender-Pläne, Sicherheitsrichtlinien Azure und Sicherheitsempfehlungen verwalten.
Die älteren Seiten beschreiben einen Zwischenzustand. Die Darstellung von Defender for Cloud im Defender-Portal, aktualisiert am 17. Juni 2026, besagt, dass Kunden mit mindestens einem kostenpflichtigen Tarif Zugriff auf die Benutzeroberflächen haben und dass in einer ersten Phase – der „onboarding “ neuer Kunden – die Anbindung der Umgebungen sowie die Anpassung von Richtlinien und Konfigurationen weiterhin über das Portal erfolgen Azureerfolgt. Der am selben Tag aktualisierte Vergleich der beiden Portale zeigt, dass die Azure Workbooks, der Datenexport, die Automatisierungs workflow und die Quick Fixes dort nicht verfügbar sind und dass die Verwaltung der Sicherheitsrichtlinien des MCSB weiterhin im Azure, während das Defender-Portal lediglich die Ergebnisse anzeigt. Vier der acht Funktionen von Foundational CSPM waren somit zu diesem Zeitpunkt weiterhin exklusiv im Azure zu diesem Zeitpunkt.
Auch das Modell des „ Secure Score “ unterscheidet sich von Portal zu Portal. Das Defender-Portal zeigt das Cloud Secure Score, der risikobasiert ist und Risikofaktoren sowie die Kritikalität der Ressourcen berücksichtigt. Das Portal Azure behält das klassische „ Secure Score “ bei. Microsoft weist darauf hin, dass es sich um zwei völlig unterschiedliche Modelle mit unterschiedlichen Berechnungen und Werten handelt: Ein in einem Dashboard verfolgter Score ist nicht von einem Portal zum anderen vergleichbar.
Unsere Lektüre
Wir würden diese Änderung als Anpassung der Abonnement-Erstellungskette behandeln, nicht als neue Funktion von Defender for Cloud. Der Tarif bleibt kostenlos und bestehende Abonnements behalten ihre Konfiguration bei, aber eine Landing Zone, die auf die standardmäßige Aktivierung setzte, wird ab dem 27. Oktober 2026 Abonnements ohne Foundational CSPM generieren, und diese Abweichung kann unbemerkt bleiben, solange niemand die Liste der Abonnements mit der der aktivierten Tarife vergleicht.
Wir würden auch nicht davon ausgehen, dass eine Zuweisung Azure das neue Modell abdeckt. Die Definition „Enable Microsoft Defender for Cloud on your subscription“ ist dazu dokumentiert, das Abonnement bei Defender for Cloud und dessen Basisfunktionen zu aktivieren. Die Beschreibung in der Definitionsreferenz, die am 17. Juni 2026 aktualisiert wurde, besagt, dass sie Abonnements identifiziert, die Defender for Cloud nicht überwacht, und diese mit seinen kostenlosen Funktionen schützt, ohne etwas über das Opt-in zu erwähnen. Wir würden ab dem 27. Oktober 2026 ein Testabonnement in der Verwaltungsgruppe erstellen, der die Richtlinie zugewiesen ist, und in den Umgebungseinstellungen sowie in der Abdeckungs-Arbeitsmappe überprüfen, ob „Foundational CSPM“ dort tatsächlich aktiviert ist, bevor wir der Kette vertrauen.
Bei der Auswahl des Portals würden wir das Portal Azure als Referenz für Abonnements, die nur über den kostenlosen Tarif verfügen, solange Microsoft die angekündigten Informationen zum Übergang noch nicht veröffentlicht hat: Dort wurden im Vergleich der beiden Portale noch die Arbeitsmappen, der Export, die „ workflow Automation“ und die Verwaltung der MCSB-Richtlinien aufgeführt. Wenn sich die Organisation an ihrem „ Secure Score “ als Indikator orientiert, würden wir den Wert des klassischen Modells vor einem möglichen Wechsel zum Defender-Portal notieren, da die beiden Zahlen nicht übereinstimmen.
Der Fall ähnelt dem der drei Fälligkeitstermine von „ Azure “ Monitor zwischen dem 31. August und dem 30. September 2026: Ein Verhalten, das die Automatisierung als selbstverständlich ansah, wird nun zu einer Bedingung, die ausdrücklich festgelegt werden muss.
Was zu überprüfen ist
- Die Kanäle, die Abonnements erstellen Azure, Landing-Zonen, Abonnement-Vending oder Skripte sowie den Schritt, der Foundational CSPM für jedes neue Abonnement aktiviert, das ab dem 27. Oktober 2026 erstellt wird.
- Die Zuweisungen in der Definition Microsoft Defender für Cloud Ihr Abonnement, ihren Verwaltungsgruppenbereich, den Wert des Parameters
pricingTier, sowie die für neu angelegte Abonnements vorgesehenen Korrekturmaßnahmen. - Der aktuelle Status von Foundational CSPM für ein Testabonnement, das ab dem 27. Oktober 2026 erstellt wurde, wie in den Umgebungseinstellungen und in der Coverage-Arbeitsmappe angegeben.
- Abonnements, bei denen Defender CSPM über ein Konto aktiviert wurde, das nicht der Abonnementinhaber ist, sowie der Status des agentenlosen Scanners in diesen Abonnements.
- Die verwendeten Arbeitsmappen, Exporte, „ workflow “-Automatisierungen und „Quick Fixes“, die bisher portalabhängig waren Azure in der am 17. Juni 2026 aktualisierten Vergleichsübersicht.
- Das in den internen Berichten verwendete Modell „ Secure Score “, das im Portal üblich ist Azure oder Cloud Secure Score im Defender-Portal.
- Die Opt-in-Seite von Microsoft, auf der weitere Informationen zur Umstellung im Vorfeld des 27. Oktober 2026 angekündigt werden.
Quellen von Microsoft
- Für „Foundational CSPM“ anmelden
- Was ist Cloud Security Posture Management (CSPM)
- Neuerungen in „ Microsoft Defender “ für Cloud
- Schützen Sie Ihre Ressourcen mit Defender CSPM
- Defender aktivieren für Cloud Ihres Azure Abonnement
- Defender für Cloud mehrere Azure Abonnements
- Azure In der Richtlinie integrierte Definitionen für „ Microsoft Defender “ für Cloud
- Übersicht über Defender für Cloud im Defender-Portal
- Vergleich Azure Portal vs. Defender Portal – Funktionen
- Secure score in Defender für Cloud
Was ein Artikel nicht wissen kann
Ein Artikel beschreibt, was für alle gilt. Was sich von Organisation zu Organisation unterscheidet, ist die Bestandsaufnahme: Welche Anwendungen, welche Konten und welche Geräte sind bei Ihnen konkret betroffen? Die Bestandsaufnahme bestimmt den Aufwand, und das lässt sich nicht auf einer Seite zusammenfassen.
Sie sprechen direkt mit den Ingenieuren, die die Arbeit ausführen würden, nicht mit einem Vermittler. Antwort innerhalb von 24 Arbeitsstunden.
Überprüfen, was noch zutrifft
Die angekündigten Termine werden manchmal verschoben, Produkte erhalten neue Namen, die Bedingungen ändern sich. Der Blog verfolgt diese Themen im Laufe der Zeit: Wenn sich eine Regel ändert, wird dies in einem neuen Beitrag bekannt gegeben.
Ein Thema im Blog suchenZum gleichen Thema
Drei Artikel zum gleichen Thema. Der Blog umfasst insgesamt 148 Artikel, die alle frei zugänglich sind.