Defender für Cloud Apps stellt seine Dateirichtlinien am 6. Januar 2027 zugunsten von Purview ein
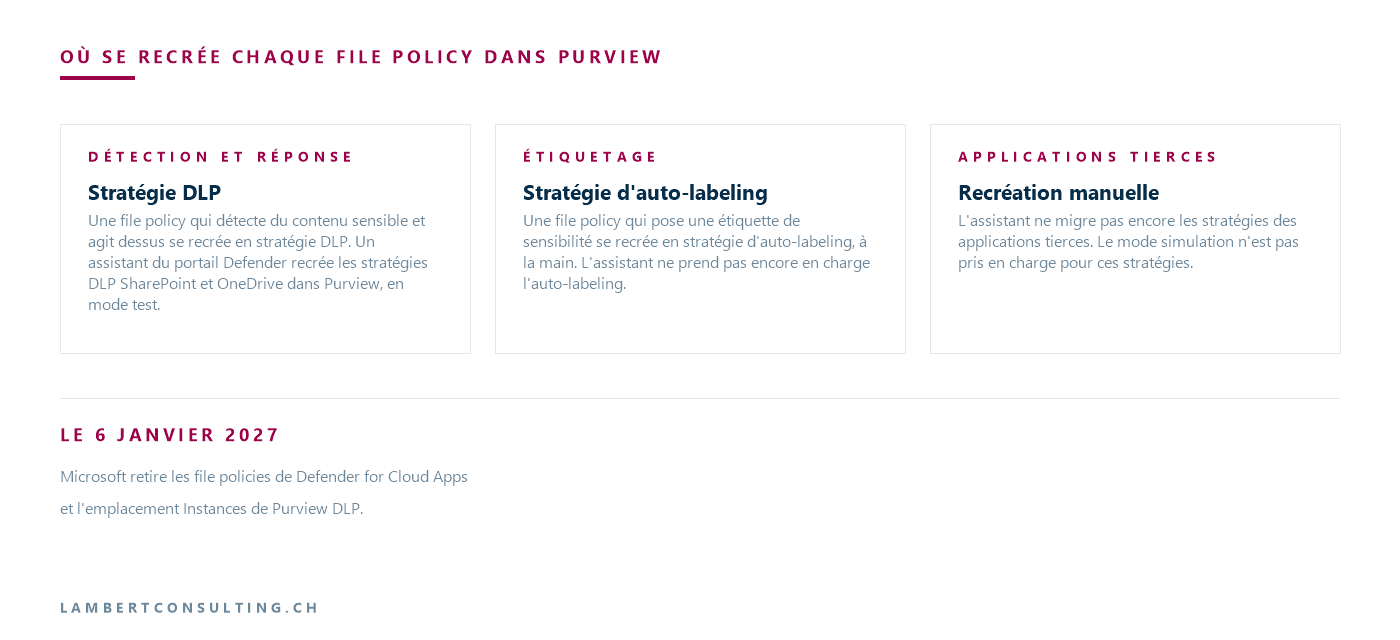
Am 6. Januar 2027 stellt Microsoft die Dateirichtlinien für Defender for Cloud Apps und den Speicherort „Instanzen“ in Purview DLP. Ein Assistent im Defender-Portal erstellt die Richtlinien neu DLP SharePoint und OneDrive in Purview im Testmodus neu. Die automatische Kennzeichnung und Anwendungen von Drittanbietern müssen manuell neu erstellt werden.
Microsoft entfernt die Dateirichtlinien aus Defender für Cloud Apps am 6. Januar 2027 ein. Der dateibasierte Datenschutz wird auf „ Microsoft Purview “ umgestellt: Eine Datei-Richtlinie, die sensible Inhalte erkennt und darauf reagiert, wird in eine Strategie DLP, eine Dateirichtlinie, die eine Vertraulichkeitskennzeichnung vergibt, wird in eine Strategie zur automatischen Kennzeichnung umgewandelt. Am selben Tag stellt Microsoft auch den Bereich „Instanzen“ in Purview DLP, über den eine Strategie DLP auf mit Defender for Cloud Apps verbunden waren, sowie die Oberfläche zur Erstellung dieser Richtlinien.
Defender for Cloud Apps bleibt bestehen: Microsoft stellt klar, dass das Produkt weiterhin die Erkennung von Anwendungen SaaS, die Verwaltung des Sicherheitsstatus und die Erkennung von Bedrohungen gewährleistet. Die Einstellung ist in den Versionshinweisen vom Juni 2026 vermerkt, und ein Assistent zur migration steht im Portal Microsoft Defender zur Verfügung.
| Was sich ändert | Datum oder Status | Was Microsoft verlangt oder angibt |
|---|---|---|
| Dateirichtlinien von Defender für Cloud Apps | Abholung am 6. Januar 2027 | Diese vor diesem Datum in Strategien DLP oder als Selbstkennzeichnung in Purview vor diesem Datum |
| Speicherort der Purview-Instanzen DLP und Erstellung der entsprechenden Richtlinien | Abholung am 6. Januar 2027 | Strategien mit den für verbundene Anwendungen von Drittanbietern vorgesehenen Plätzen neu erstellen |
| DLP Purview für Box, Dropbox, Google Workspace und Salesforce | Vorschau, schrittweise Einführung | Ein Defender for Cloud Apps ist erforderlich |
| migration -Assistent des Defender-Portals | Verfügbar, beschränkt auf Strategien DLP SharePoint und OneDrive | Auto-Labeling und Anwendungen von Drittanbietern werden noch nicht unterstützt |
| Einführung in die Anwendungen „ SaaS “, Postur-Management und Bedrohungserkennung | Bleiben in Defender für Cloud Apps | Microsoft gibt an, dass das Produkt diese weiterhin gewährleistet |
Abgerufen am 29. September 2026 aus der Microsoft-Dokumentation.
Die Dateirichtlinien erfassen und nach Verwendungszweck klassifizieren
Das Verfahren von Microsoft beginnt mit einer Bestandsaufnahme unter Cloud „Apps > Richtlinien > Richtlinienverwaltung“ den Filter „Typ“ auf „Dateirichtlinie“ einstellen. Dabei müssen die betroffenen Anwendungen, die Methode zur Inhaltsprüfung, die Arten sensibler Informationen oder erkannter Tags, die Kontextfilter und die Governance-Maßnahmen notiert werden.
Jede Strategie wird anschließend entsprechend ihrer Rolle klassifiziert: Erkennung und Reaktion werden an Purview weitergeleitet DLP, die inhaltsbasierte Kennzeichnung an das Auto-Labeling. Eine Policy-Warteschlange, die kennzeichnet, benachrichtigt und alarmiert, wird im Beispiel von Microsoft in zwei Purview-Strategien umgewandelt: eine Auto-Labeling-Strategie und eine Strategie DLP mit denselben Bedingungen.
Auf der Seite „ migration “ wird die Rollengruppe „Compliance Administrator“ oder „Compliance Data Administrator“ in Purview sowie die Rolle Cloud „App Security Administrator“ in Defender for Cloud Apps, um die Dateirichtlinien zu überprüfen, sowie eine Lizenz Microsoft 365 E5, Microsoft 365 E5 Compliance-Lizenz oder eine eigenständige Purview-Lizenz DLP .
Der Assistent von „ migration “ verarbeitet die Strategien DLP von SharePoint und OneDrive
Der Assistent unterstützt nur Dateiregeln DLP von SharePoint und von OneDrive : Auto-Labeling und Richtlinien von Drittanbieter-Anwendungen, darunter Google Workspace, Box, Dropbox und Salesforce, werden noch nicht unterstützt. Das Tool ist ausschließlich für Geschäftskunden in Produktionsumgebungen vorgesehen und steht nicht für behördliche oder staatliche Umgebungen zur Verfügung. Es erfordert die Berechtigungen „Security Administrator“ auf der Defender-Seite und „Compliance Administrator“ auf der Purview-Seite.
Man öffnet es über die Schaltfläche „Migrate“ in der Navigationsleiste unter Cloud „Apps > Richtlinien > Richtlinienverwaltung“, Registerkarte „Alle Richtlinien“. Es unterteilt die Richtlinien in „Kann migriert werden“, „Teilweise migration “ und „Kann nicht migriert werden“, zeigt anhand eines „Verdicts“ an, was erstellt wird, und gibt Warnungen zu den Feldern aus, die manuell übernommen werden müssen, und zeigt anschließend das Ergebnis zeilenweise an – bei Erfolg mit dem Vermerk „In Purview erstellt“. Microsoft weist darauf hin, das Fenster während der „ migration “ nicht zu schließen, da dies zu unvollständigen oder falsch konfigurierten Richtlinien führen kann.
Die erstellten Strategien tragen den Namen [Migrated] <nom d'origine> (1P DLP). Eine Quellstrategie, die darauf abzielt SharePoint und OneDrive zwei davon bereitstellt, eine pro Standort. Sie werden im Modus „Test with notifications“ erstellt und führen keine Aktionen aus, solange der angewandte Modus nicht aktiviert wurde. Die „ migration “ löscht die ursprünglichen Dateirichtlinien nicht, und eine als „Cannot migrate“ eingestufte Richtlinie muss manuell neu erstellt werden, es sei denn, man wartet auf die unter „Coming soon“ angekündigte Erweiterung.
Governance-Maßnahmen, deren Art sich in Purview ändert
Auszug aus der von Microsoft veröffentlichten Korrespondenz, beschränkt auf Maßnahmen, für die es nur teilweise oder gar keine Entsprechung gibt:
| Maßnahme von Defender für Cloud Apps | In Purview dokumentiertes Äquivalent | Paritätsstufe und Anmerkung von Microsoft |
|---|---|---|
| Benutzer-Quarantäne | Dateiquarantäne für SharePoint und OneDrive | Teilweise: Die Datei wird an eine vom Administrator kontrollierte Quarantäneseite gesendet, nicht in einen Benutzer-Quarantäneordner. |
| Bestimmten Mitarbeiter entfernen | Zugriff einschränken: Zugriff für bestimmte externe Domänen oder users sperren (Vorschau) | Teilweise: Sperrt den Zugriff, ohne die bestehende Freigabe zu löschen |
| Datei in den Papierkorb verschieben oder löschen | Keine direkte Entsprechung | Zugriff einschränken DLP und Power Automate (Löschung bei Warnmeldung) |
| Geteilter Link läuft ab | Keine direkte Entsprechung | Strategien zur gemeinsamen Nutzung SharePoint und bedingter Zugriff Microsoft Entra |
| Dateibesitz übertragen | Keine direkte Entsprechung | Manueller oder „ Power Automate “-Prozess (spezifisch für Google Workspace) |
Auf derselben Seite werden Benachrichtigungen, Warnmeldungen, die Administrator-Quarantäne sowie das Hinzufügen oder Entfernen von Tags als gleichwertige Funktionen aufgeführt. Außerdem werden dort drei Freigabeaktionen als gleichwertig aufgeführt, die den Aktionen unter „Zugriff einschränken“ zugeordnet werden: Das Aufheben des öffentlichen Zugriffs und das Umstellen auf „Privat“ werden zu „Alle außer dem Eigentümer blockieren“, das Entfernen externer Benutzer wird zu „Personen außerhalb der Organisation blockieren“.
Der wesentliche Unterschied liegt in der bereits bestehenden Freigabe. Die „Restrict access“-Aktionen von Purview sperren alle Nutzer – sowohl externe Personen als auch bestimmte externe Domänen und Benutzer –, ohne die bestehende Freigabe zu ändern; Microsoft verweist auf Power Automate , um diese zu entfernen. Für das Entfernen eines direkten Links gibt die Dokumentation zwei Antworten: Die Seite unter migration ordnet dies einer „Restrict access“-Aktion zu: „Remove sharing link“, die in der Richtlinienreferenz DLP, die am 29. September 2026 abgerufen wurde, nicht unter den Optionen SharePoint und OneDrive. Die Quarantäne hingegen entzieht der Datei alle Berechtigungen und Freigabelinks, bevor sie verschoben wird.
Bedingungen ohne exakte Entsprechung
Für SharePoint und OneDrivegilt, dass der Filter „Parent folder“ auf Ordnerebene keine Entsprechung hat: Die Richtlinie beschränkt sich auf einen Standort. Bei Anwendungen von Drittanbietern listet Microsoft hingegen die übergeordneten Ordner, das Änderungsdatum und das Erstellungsdatum als verfügbare Attribute auf, mit Ausnahme des Erstellungsdatums in Dropbox. Die auf die gesamte Organisation angewendete Bedingung „Collaborators“ wird durch „Collaborators (domain)“ ersetzt. Die „File ID“ wird als Bedingung nicht unterstützt, und Microsoft erklärt sie für nicht migrierbar.
Die Inhaltsprüfung lässt sich direkter übertragen: Eine auf dem Data Classification Service basierende Policy nutzt dieselbe Erkennungs-Engine wie Purview DLP, und ein benutzerdefinierter regulärer Ausdruck muss zunächst als benutzerdefinierter Typ sensibler Informationen festgelegt werden.
Bereits gespeicherte Dateien: Die Quarantäne betrifft nur Dateien, die nach der Aktivierung erstellt oder geändert wurden.
Dateirichtlinien erkennen und beheben Verstöße sowohl bei gespeicherten Daten als auch bei neu erstellten Inhalten. In Purview verhält sich die Quarantäne nicht so, und die automatische Kennzeichnung unterliegt einer eigenen Einschränkung.
Die rund vierzig Dateien DLP für SharePoint und OneDrive, die sich noch in der Vorschau befinden, gilt nur für Dateien, die nach der Aktivierung der Richtlinie, die diese Aktion enthält, erstellt oder geändert wurden. Dateien, die bereits vor dieser Aktivierung vorhanden waren, werden nicht für die Quarantäne geprüft. Microsoft weist darauf hin, dass dieses Verhalten spezifisch für die Quarantäne ist: Andere Aktionen DLP, wie beispielsweise die Sperrung, gelten für alle Dateien im Bereich, unabhängig von ihrem Erstellungsdatum. Eine Datei, die im Rahmen einer bedarfsgesteuerten Klassifizierung analysiert wird, kann hingegen die Quarantäne auslösen, wenn das Ergebnis zum ersten Mal einer Regel entspricht. Schließlich erfolgt die Wiederherstellung einer in Quarantäne gestellten Datei manuell, die ursprünglichen Freigabeberechtigungen werden nicht wiederhergestellt, und es wird nur die letzte Version der Datei zurückgestellt.
Strategien zur automatischen Klassifizierung können Dateien im Ruhezustand kennzeichnen, die vor oder nach der Strategie erstellt wurden. Eine Kategorie sensibler Informationen gilt hingegen nur für Inhalte, die nach ihrer eigenen Erstellung oder Änderung erstellt oder geändert wurden; Microsoft weist darauf hin, dass diese Einschränkung sowohl für benutzerdefinierte als auch für neue integrierte Kategorien gilt. Für ältere Dateien, die unverändert geblieben sind, empfiehlt Microsoft eine Klassifizierung auf Anfrage.
Box, Dropbox, Google Workspace und Salesforce: Manuelle Neuerstellung ohne Simulationsmodus
Der Assistent migriert die Richtlinien von Drittanbieteranwendungen noch nicht. Zwei Fälle müssen daher manuell neu angelegt werden: die Dateirichtlinien, die sich auf diese Anwendungen beziehen, und die Purview-Richtlinien DLP des Speicherorts „Instanzen“.
Die neuen dedizierten Speicherorte befinden sich in der Preview-Phase. Sie unterstützen Box, Dropbox, Google Workspace und Salesforce, die schrittweise eingeführt werden – nicht unbedingt gleichzeitig in jedem Tenant. Auf der Seite „Instanzen“ werden außerdem Cisco und Webex als zu verbindende Anwendungen aufgeführt.
Diese Strategien haben ihre eigenen Konstruktionsregeln:
- Jede App muss über einen App-Konnektor mit Defender for Cloud Apps über einen Anwendungskonnektor verbunden sein;
- Die Strategie wird auf der Grundlage der Vorlage „Custom Policy“ erstellt, wobei die vordefinierten Vorlagen „Financial“, „Medical and Health“ und „Privacy“ ausgeschlossen sind;
- In einer Strategie können mehrere Anwendungen von Drittanbietern enthalten sein, jedoch nicht zusammen mit SharePoint, OneDrive, Exchange, Fabric oder Devices;
- Regeln sind Regeln DLP erweitert, und die Bedingungen sowie die verfügbaren Aktionen variieren je nach Anwendung;
- Policy-Tipps und Benutzer-Overrides werden ebenso wenig unterstützt wie Verwaltungseinheiten;
- Verschlüsselte Dateien und PDF-Dateien, die in diesen Anwendungen gespeichert sind, werden derzeit bei der Klassifizierung nicht unterstützt.
Bei der Umstellung ist eine Einschränkung besonders zu beachten: Der Simulationsmodus wird für diese Richtlinien nicht unterstützt. Im Schritt „Policy Mode“ beschränkt sich die Auswahl darauf, die Richtlinie sofort zu aktivieren oder deaktiviert zu lassen. Eine Richtlinie kann hingegen auf alle Instanzen einer Anwendung abzielen oder bestimmte Instanzen ein- und ausschließen. Der Activity Explorer und die Warnmeldungen DLP decken diese Anwendungen ab, der Content Explorer hingegen nicht.
Die empfohlene Vorgehensweise: In Purview erstellen, bestätigen, deaktivieren (ohne zu löschen) und anschließend löschen
Microsoft schreibt, dass die Richtlinien von Defender for Cloud Apps und von Purview nicht nebeneinander bestehen können, da gleichlautende Richtlinien, die in beiden Produkten aktiv sind, zu Konflikten bei der Anwendung der Richtlinien führen. Es wird empfohlen, die Richtlinien von Defender for Cloud Apps erst dann zu deaktivieren, nachdem die Purview-Richtlinien überprüft und aktiviert wurden.
Neue Richtlinien werden zunächst im Simulationsmodus ausgeführt – mit Ausnahme von Anwendungen von Drittanbietern, die diesen Modus nicht unterstützen –, und ihre Zuordnungen lassen sich mit denen von Dateirichtlinien vergleichen. Die Umsetzung wird anschließend von einer Pilotgruppe auf das gesamte Unternehmen ausgeweitet. Bei der Überprüfung werden die Purview-Richtlinien schließlich mit dem Bestand abgeglichen, einschließlich sensibler Informationsarten und Kennzeichnungen.
Die Aufhebung der Dateirichtlinien erfolgt in vier Schritten:
- die Konfiguration jeder Warteschlangenrichtlinie exportieren oder als Screenshots erfassen und aufbewahren;
- Im Defender-Portal den Status jeder migrierten Warteschlangenrichtlinie auf „Deaktiviert“ setzen, ohne sie zu löschen;
- sicherzustellen, dass die Purview-Strategien einen gleichwertigen Schutz bieten;
- Sobald diese Überprüfung bei deaktivierten Dateirichtlinien abgeschlossen ist, löschen Sie jede einzelne davon.
Die Dokumentation zu den Dateirichtlinien enthält eine Regel, die Sie während der Überwachungsphase beachten sollten: Wenn keine Dateirichtlinien vorhanden sind oder diese sieben Tage in Folge deaktiviert bleiben, wird die Dateiüberwachung automatisch deaktiviert.
Unsere Lektüre
Wir würden die „ migration “ nicht als abgeschlossen betrachten, wenn der Assistent „Created in Purview“ anzeigt: Die automatische Kennzeichnung, Anwendungen von Drittanbietern, Richtlinien mit dem Status „Cannot migrate“ und Aktionen ohne Entsprechung müssen noch nachbearbeitet werden. Daher würden wir vor der ersten Ausführung eine vollständige Bestandsaufnahme durchführen.
Der Unterschied, der uns am wichtigsten erscheint, betrifft bereits gespeicherte Dateien, und in der Tabelle von Microsoft wird dies nicht als fehlende Entsprechung ausgewiesen. Eine Richtlinie, die Inhalte im Ruhezustand unter Quarantäne stellte, hat in Purview nicht denselben Effekt, da die Quarantäne dort nur Dateien betrifft, die nach der Aktivierung erstellt oder geändert wurden. Was die automatische Kennzeichnung betrifft, hängt die Einschränkung von der Art der sensiblen Informationen ab, insbesondere davon, ob es sich um benutzerdefinierte oder aktuelle Daten handelt. Wir würden eine Klassifizierung auf Abruf planen, sobald das Ziel der ursprünglichen Strategie auf ältere Dateien abzielt.
Bei Anwendungen von Drittanbietern, bei denen weder eine Simulation noch eine Koexistenz mit der ursprünglichen Strategie vorgesehen ist, erfolgt die Validierung in der Produktionsumgebung. Wir würden zunächst mit einer Instanz beginnen, einschließlich Benachrichtigungs- und Warnaktionen, sofern die Anwendung diese bietet, bevor wir weiterreichende Maßnahmen aktivieren.
Schließlich hat sich die Funktionsweise einer Freigaberegel, die eine bestehende Freigabe aufhebt – sei es für bestimmte Mitarbeiter, den öffentlichen Zugriff oder einen Link –, in Purview geändert: Die Aktion „Zugriff einschränken“ sperrt den Zugriff, ohne die Freigabe aufzuheben, und die Aktion „Quarantäne“ entzieht alle Berechtigungen und verschiebt die Datei, was über das bloße Aufheben einer Freigabe hinausgeht. Wir würden diesen Fall separat behandeln, mit einem „ Power Automate “-Workflow oder den Freigabeeinstellungen, SharePoint , die Microsoft vorgibt. Und da Purview DLP in der Bestandsaufnahme nicht unter die Website-Ebene hinabgeht SharePoint, bildet die Bestandsaufnahme der SharePoint bildet die Grundlage für den Geltungsbereich der Richtlinien, so wie es bereits der Fall ist, wenn es darum geht, mit „Restricted Content Discovery“ einzuschränken, was Copilot in „ SharePoint “ sieht.
Was zu überprüfen ist
- Die Übersicht über die File-Policies mit den jeweiligen Zielanwendungen, der Überprüfungsmethode, den Kontextfiltern und den Governance-Maßnahmen.
- Dateirichtlinien, die ein Label vergeben: Sie werden durch automatische Kennzeichnung oder manuell neu erstellt und gehen mit einer Strategie einher, DLP , falls sie zusätzlich Benachrichtigungen oder Warnungen auslösen.
- Strategien, die „Übergeordneter Ordner“, „Datei-ID“, „Mitarbeiter“ organisationsweit oder einen benutzerdefinierten regulären Ausdruck verwenden.
- Die Aktionen „Datei löschen oder in den Papierkorb verschieben“, „Freigegebenen Link ablaufen lassen“, „Dateibesitz übertragen“, „Bestimmten Mitwirkenden entfernen“ und „Benutzer unter Quarantäne stellen“, für die es nur eine teilweise Entsprechung oder gar keine direkte Entsprechung gibt.
- Strategien, die eine Freigabe aufheben, z. B. „Remove public access“, „Remove external users “, „Make private“ oder „Remove direct shared link“: Die Aktionen unter „Restrict access“ sperren den Zugriff, ohne die bestehende Freigabe aufzuheben, und die Aktion „Remove sharing link“, die auf der Seite migration mit dem Entfernen eines Links in Verbindung gebracht wird, ist in der Strategieübersicht nicht aufgeführt DLP.
- Strategien, die auf bereits gespeicherte Dateien angewendet werden sollten, um eine Klassifizierung auf Anfrage zu ermöglichen.
- Der Purview-Quarantänebereich, der vor jeder Strategie eingerichtet wird, die die Aktion „Dateiquarantäne“ verwendet.
- Die Purview-Strategien DLP des Standorts „Instanzen“, die Anwendungs-Konnektoren, von denen die neuen Standorte abhängen, sowie die Verfügbarkeit jeder Drittanbieteranwendung im Mandanten.
- Die Dateüberwachung in Defender for Cloud Apps, die sich automatisch deaktiviert, wenn keine Dateirichtlinie vorhanden ist oder wenn sie sieben Tage in Folge deaktiviert bleibt.
Quellen von Microsoft
- Dateirichtlinien migrieren nach Microsoft Purview
- Neuerungen in „ Microsoft Defender “ für Cloud Apps
- Dateirichtlinien unter Microsoft Defender für Cloud Apps
- Verwenden Sie data loss prevention Richtlinien für Nicht-Microsoft- cloud Anwendungen
- Richtlinien Microsoft Purview data loss prevention Richtlinien für nicht von Microsoft stammende, verbundene Apps (Vorschau)
- Erfahren Sie mehr über DLP Dateiquarantäne für SharePoint und OneDrive
- Data Loss Prevention Richtlinienübersicht
- sensitivity label automatisch auf Inhalte anwenden
Was ein Artikel nicht wissen kann
Ein Artikel beschreibt, was für alle gilt. Was sich von Organisation zu Organisation unterscheidet, ist die Bestandsaufnahme: Welche Anwendungen, welche Konten und welche Geräte sind bei Ihnen konkret betroffen? Die Bestandsaufnahme bestimmt den Aufwand, und das lässt sich nicht auf einer Seite zusammenfassen.
Sie sprechen direkt mit den Ingenieuren, die die Arbeit ausführen würden, nicht mit einem Vermittler. Antwort innerhalb von 24 Arbeitsstunden.
Überprüfen, was noch zutrifft
Die angekündigten Termine werden manchmal verschoben, Produkte erhalten neue Namen, die Bedingungen ändern sich. Der Blog verfolgt diese Themen im Laufe der Zeit: Wenn sich eine Regel ändert, wird dies in einem neuen Beitrag bekannt gegeben.
Ein Thema im Blog suchenZum gleichen Thema
Drei Artikel zum gleichen Thema. Der Blog umfasst insgesamt 152 Artikel, die alle frei zugänglich sind.