Foundational CSPM passe en opt-in le 27 octobre 2026 pour les nouveaux abonnements Azure
Sur un abonnement Azure créé dès le 27 octobre 2026, Defender for Cloud n'active plus d'office son plan gratuit, Foundational CSPM. Les abonnements existants gardent leur réglage, AWS et GCP ne sont pas concernés ; la chaîne de création d'abonnements doit activer le plan pour obtenir recommandations et Secure Score.
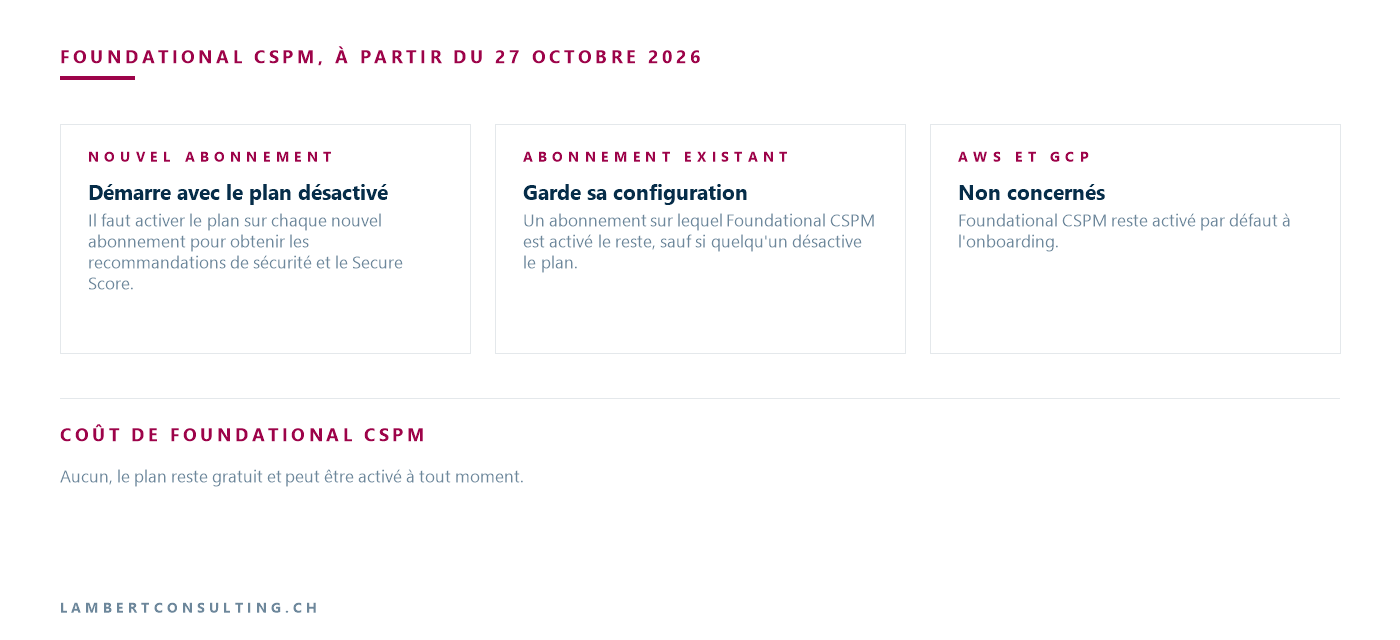
À partir du 27 octobre 2026, Foundational CSPM, le plan gratuit de gestion de la posture de sécurité de Microsoft Defender for Cloud, n’est plus activé par défaut sur les nouveaux abonnements Azure. Un abonnement créé à partir de cette date démarre avec le plan désactivé, et il faut activer le plan sur chaque nouvel abonnement pour obtenir les recommandations de sécurité et le Secure Score. Microsoft présente ce passage à un modèle opt-in comme une étape de la transition de la gestion de posture vers le portail Microsoft Defender, qui devient à la même date l’expérience recommandée pour la posture Azure.
Les abonnements existants ne sont pas touchés par l’opt-in. Un abonnement sur lequel Foundational CSPM est activé le reste, sauf si quelqu’un désactive le plan, et les environnements AWS et GCP continuent de recevoir Foundational CSPM par défaut lors de leur onboarding. Ce qui change, c’est le point de départ de chaque abonnement créé à la main, par un script ou par une chaîne de subscription vending.
| Situation | À partir du 27 octobre 2026 |
|---|---|
| Nouvel abonnement Azure | Démarre avec Foundational CSPM désactivé ; il faut activer le plan sur cet abonnement |
| Abonnement Azure existant | Garde sa configuration actuelle de Foundational CSPM |
| Environnement AWS ou GCP | Non concerné ; Foundational CSPM reste activé par défaut à l’onboarding |
| Coût de Foundational CSPM | Aucun, le plan reste gratuit et peut être activé à tout moment |
| Gestion de la posture Azure | Le portail Microsoft Defender devient l’expérience recommandée |
Relevé le 29 septembre 2026 sur la documentation Microsoft.
Ce que fournit Foundational CSPM, le plan gratuit
Foundational CSPM évalue la posture de sécurité des ressources et fournit notamment les recommandations de sécurité et le Secure Score, qui servent à repérer les risques et à prioriser la remédiation. Quand le plan est activé, le standard Microsoft Cloud Security Benchmark (MCSB) produit les recommandations, et le Secure Score se calcule sur une partie d’entre elles : plus il est élevé, plus le niveau de risque identifié est bas.
Pour Azure, le tableau comparatif de Microsoft attribue huit fonctionnalités à Foundational CSPM : l’inventaire des ressources, l’export des données, les rapports par Azure Workbooks, le Microsoft Cloud Security Benchmark, le Secure Score, les recommandations de sécurité, les outils de remédiation et le workflow automation. Les huit figurent aussi dans Defender CSPM.
Le plan couvre aussi les ressources connectées par Azure Arc : Foundational CSPM les fait apparaître dans l’inventaire, évalue leur configuration de sécurité et les intègre aux recommandations et au Secure Score.
Ce que Defender CSPM ajoute, et sur quoi il se facture
Defender CSPM est le plan payant. Le même tableau lui réserve, pour Azure, dix-neuf fonctionnalités de plus, notamment l’analyse des chemins d’attaque (attack path analysis), la recherche de risques avec le security explorer, les évaluations de conformité réglementaire, la gouvernance de la remédiation à grande échelle, l’analyse sans agent des vulnérabilités et des secrets des machines virtuelles, la découverte des données sensibles, la posture de sécurité de l’IA et les recommandations personnalisées.
La facturation de Defender CSPM ne porte que sur certaines ressources : sur Azure, les machines virtuelles, les groupes de machines virtuelles identiques et les VM classiques, les comptes de stockage, les serveurs SQL, Azure Database for PostgreSQL et MySQL flexible server et les espaces de travail Synapse. La page exclut les VM désallouées, les VM Databricks et les comptes de stockage sans conteneur blob ni partage de fichiers. Deux composants se facturent seulement une fois activés : Serverless protection, pour les Function Apps et les Web Apps, et Serverless Containers, pour Azure Container Apps et Azure Container Instances.
Un détail d’autorisation compte dans une chaîne automatisée. Un compte avec moins de droits que Subscription Owner peut activer Defender CSPM, mais le scanner sans agent n’est pas activé par défaut, faute des permissions nécessaires. L’analyse des chemins d’attaque et le security explorer ne reçoivent donc pas les vulnérabilités.
Un abonnement créé à partir du 27 octobre 2026 démarre avec Foundational CSPM désactivé
Avant ce changement, activer Defender for Cloud sur un abonnement suffisait à obtenir Foundational CSPM. La page qui décrit cette activation, mise à jour le 17 juin 2026, écrit encore qu’une fois Defender for Cloud ouvert sur l’abonnement, les fonctionnalités de base sont disponibles, dont le plan Foundational CSPM, les recommandations et le Secure Score. À partir du 27 octobre 2026, la page consacrée à l’opt-in pose la règle inverse pour les nouveaux abonnements : pour utiliser Foundational CSPM sur un nouvel abonnement Azure, il faut activer le plan pour cet abonnement.
Pour une organisation qui crée des abonnements en série, par une landing zone ou un processus de subscription vending, la conséquence est directe. Un abonnement créé à partir de cette date n’obtient les capacités de Foundational CSPM qu’une fois le plan activé. Tant que ce n’est pas fait, l’abonnement ne dispose pas des recommandations ni du Secure Score que ce plan fournit.
Activer Foundational CSPM : portail Defender ou portail Azure
La page d’opt-in propose deux options. La première, que Microsoft recommande, consiste à intégrer l’environnement Azure au portail Microsoft Defender, puis à y gérer les politiques de posture Azure et les recommandations de sécurité. La seconde consiste à activer Foundational CSPM ou un autre plan Defender dans le portail Azure, et à continuer d’y gérer la posture.
Dans le portail Azure, Microsoft documente la procédure pour Defender CSPM : Microsoft Defender for Cloud > Environment settings, sélection de l’abonnement, puis, sur la page Defender plans, passage du plan à On et Save. Le classeur de couverture (coverage workbook), accessible par Azure Workbooks, montre ensuite quels plans sont activés sur chaque abonnement.
Azure Policy : ce que la définition « Enable Microsoft Defender for Cloud on your subscription » évalue et déploie
Pour activer Defender for Cloud sur tous les abonnements d’un groupe d’administration, Microsoft documente l’assignation de la définition intégrée Enable Microsoft Defender for Cloud on your subscription, en effet deployIfNotExists, à l’échelle du groupe d’administration. Le prérequis est l’enregistrement du fournisseur de ressources Microsoft.Security pour ce groupe d’administration. L’assignation se fait avec des droits Security Admin, et une tâche de remédiation intègre les abonnements existants.
Cette définition marque comme non conformes les abonnements qui ne sont pas encore enregistrés auprès de Defender for Cloud, et comme conformes tous les abonnements enregistrés, que les plans Defender y soient activés ou non. Sa description indique aussi que, pour enregistrer les abonnements nouvellement créés, il faut ouvrir l’onglet de conformité, sélectionner l’assignation non conforme et créer une tâche de remédiation. Son paramètre pricingTier vaut free par défaut, et la définition peut se modifier pour activer un ou plusieurs plans Defender.
Pour le plan payant, la référence des définitions intégrées liste Configure Microsoft Defender CSPM to be enabled, en effet DeployIfNotExists, et Microsoft Defender CSPM should be enabled, en AuditIfNotExists.
Remarque : dans la référence des définitions Azure Policy, mise à jour le 17 juin 2026, la description des deux définitions Defender CSPM présente encore les capacités de posture gratuites comme activées par défaut dans Defender for Cloud. La page d’opt-in, mise à jour le 30 juillet 2026, annonce que Microsoft publiera davantage d’informations sur la transition à l’approche du 27 octobre 2026.
Le portail Defender devient l’expérience recommandée, avec un Secure Score calculé autrement
À partir du 27 octobre 2026, le portail Microsoft Defender devient l’expérience recommandée pour gérer la posture de sécurité Azure. La page d’opt-in écrit qu’on peut y gérer de manière centralisée les plans Defender, les politiques de posture Azure et les recommandations de sécurité.
Les pages plus anciennes décrivent un état intermédiaire. La présentation de Defender for Cloud dans le portail Defender, mise à jour le 17 juin 2026, indique que les clients qui ont au moins un plan payant accèdent aux expériences de consultation, et que, dans une première phase, l’onboarding des nouveaux clients, la connexion des environnements et le réglage des politiques et des configurations commencent encore dans le portail Azure. La comparaison des deux portails, mise à jour à la même date, indique que les Azure Workbooks, l’export des données, le workflow automation et les quick fixes n’y sont pas disponibles, et que la gestion des politiques de sécurité du MCSB reste dans Azure, le portail Defender n’en montrant que les résultats. Quatre des huit fonctionnalités de Foundational CSPM restaient donc propres au portail Azure à cette date.
Le Secure Score change aussi de modèle d’un portail à l’autre. Le portail Defender affiche le Cloud Secure Score, fondé sur le risque, qui tient compte des facteurs de risque et de la criticité des ressources. Le portail Azure conserve le Secure Score classique. Microsoft précise que ce sont deux modèles entièrement différents, avec des calculs et des valeurs différents : un score suivi dans un tableau de bord ne se compare pas d’un portail à l’autre.
Notre lecture
Nous traiterions ce changement comme une modification de la chaîne de création d’abonnements, pas comme une nouveauté de Defender for Cloud. Le plan reste gratuit et les abonnements existants gardent leur configuration, mais une landing zone qui comptait sur l’activation par défaut produira, à partir du 27 octobre 2026, des abonnements sans Foundational CSPM, et l’écart peut passer inaperçu tant que personne ne compare la liste des abonnements à celle des plans activés.
Nous ne supposerions pas non plus qu’une assignation Azure Policy existante couvre le nouveau modèle. La définition Enable Microsoft Defender for Cloud on your subscription est documentée pour enregistrer l’abonnement auprès de Defender for Cloud et en activer les fonctionnalités de base, et sa description dans la référence des définitions, mise à jour le 17 juin 2026, indique qu’elle repère les abonnements que Defender for Cloud ne surveille pas et les protège avec ses fonctionnalités gratuites, sans rien dire de l’opt-in. Nous créerions un abonnement de test à partir du 27 octobre 2026, dans le groupe d’administration où la politique est assignée, et nous vérifierions dans Environment settings et dans le coverage workbook que Foundational CSPM y est bien activé, avant de faire confiance à la chaîne.
Pour le choix du portail, nous garderions le portail Azure comme référence pour les abonnements qui n’ont que le plan gratuit, tant que Microsoft n’a pas publié les informations annoncées sur la transition : c’est là que la comparaison des deux portails plaçait encore les workbooks, l’export, le workflow automation et la gestion des politiques MCSB. Si l’organisation suit son Secure Score comme indicateur, nous noterions la valeur du modèle classique avant tout passage au portail Defender, puisque les deux chiffres ne se raccordent pas.
Le cas ressemble à celui des trois échéances Azure Monitor entre le 31 août et le 30 septembre 2026 : un comportement que l’automatisation tenait pour acquis devient une condition à poser explicitement.
Ce qu’il faut vérifier
- Les chaînes qui créent des abonnements Azure, landing zones, subscription vending ou scripts, et l’étape qui activera Foundational CSPM sur chaque nouvel abonnement créé à partir du 27 octobre 2026.
- Les assignations de la définition Enable Microsoft Defender for Cloud on your subscription, leur périmètre de groupe d’administration, la valeur du paramètre
pricingTier, et les tâches de remédiation prévues pour les abonnements nouvellement créés. - L’état effectif de Foundational CSPM sur un abonnement de test créé à partir du 27 octobre 2026, relevé dans Environment settings et dans le coverage workbook.
- Les abonnements où Defender CSPM est activé par un compte qui n’est pas Subscription Owner, et l’état du scanner sans agent sur ces abonnements.
- Les workbooks, exports, workflow automations et quick fixes en usage, qui restaient propres au portail Azure dans la comparaison mise à jour le 17 juin 2026.
- Le modèle de Secure Score suivi dans les rapports internes, classique dans le portail Azure ou Cloud Secure Score dans le portail Defender.
- La page d’opt-in de Microsoft, qui annonce des informations complémentaires sur la transition à l’approche du 27 octobre 2026.
Les sources Microsoft
- Opt in to Foundational CSPM
- What is Cloud Security Posture Management (CSPM)
- What’s new in Microsoft Defender for Cloud
- Protect your resources with Defender CSPM
- Enable Defender for Cloud on your Azure subscription
- Enable Defender for Cloud on multiple Azure subscriptions
- Azure Policy built-in definitions for Microsoft Defender for Cloud
- Overview of Defender for Cloud in Defender portal
- Compare Azure portal vs Defender portal features
- Secure score in Defender for Cloud
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 145, tous en accès libre.