Shadow AI : encadrer l’usage de l’IA que vos collaborateurs ont déjà adopté
Dans la plupart des organisations, la question n’est pas de savoir si des collaborateurs utilisent des outils d’IA que la direction n’a pas choisis, mais dans quelle proportion et avec quelles données. Le terme de shadow AI désigne cet usage parallèle : un assistant grand public ouvert dans un navigateur, un extrait de contrat collé pour obtenir une reformulation, un tableau de chiffres soumis pour une synthèse.
Le sujet est mal traité parce qu’il est presque toujours abordé par l’interdiction, qui ne fonctionne pas, plutôt que par la mesure, qui est possible.
Mesurer avant de décider
Microsoft Purview propose une capacité de gestion de la posture de sécurité des données appliquée à l’IA. Elle couvre les assistants Microsoft, mais aussi, et c’est ce qui nous intéresse ici, les applications d’IA tierces utilisées depuis les postes de l’entreprise.
Deux prérequis techniques conditionnent cette visibilité sur les sites tiers : l’installation de l’extension de navigateur Microsoft Purview, et l’intégration des appareils à Purview. Sans ces deux éléments, la capacité fonctionne pour les outils Microsoft et reste aveugle au reste.
Une fois en place, elle expose des informations directement exploitables par une direction :
- les visites vers des sites d’IA générative tiers, dans une catégorie distincte de celle des assistants Microsoft ;
- les informations sensibles envoyées vers ces sites, détectées par les mêmes types de données que vos règles existantes ;
- l’activité par utilisateur, par application et par catégorie, consultable dans un explorateur d’activité ;
- des stratégies préconfigurées, activables en un clic, pour commencer à collecter ces informations.
Microsoft publie la liste des sites d’IA tiers pris en charge, qui couvre les principaux assistants grand public du marché.
Il faut compter au moins vingt-quatre heures avant que ces stratégies produisent des résultats exploitables.
Ce que la mesure révèle en général
L’exercice donne rarement le résultat attendu, et c’est ce qui le rend utile. Deux constats reviennent.
Le premier est que l’usage est plus répandu qu’estimé, mais aussi plus banal : reformulation de courriels, traduction, mise en forme, aide à la rédaction. Ce sont des usages sans donnée sensible, qui ne justifient aucune mesure d’urgence.
Le second est que les quelques usages réellement problématiques se concentrent sur un petit nombre de personnes, souvent dans les fonctions les plus exposées — direction, juridique, ressources humaines, finance. Ce sont précisément celles dont on suppose spontanément qu’elles sont les plus prudentes.
Une organisation qui dispose de ces deux constats peut construire une règle proportionnée. Une organisation qui ne les a pas rédigera une interdiction générale que personne n’appliquera.
Les décisions qui prennent effet immédiatement
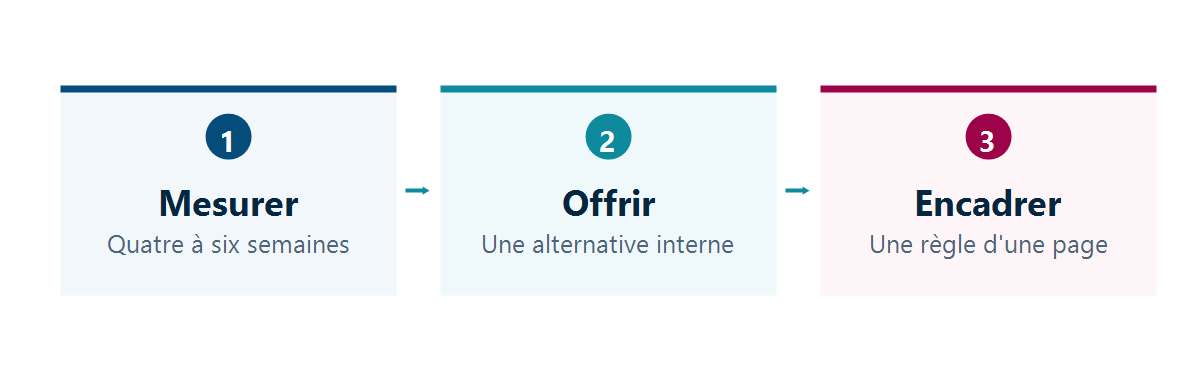
Fournir une alternative avant d’interdire. Microsoft 365 Copilot Chat est inclus avec un abonnement Microsoft 365 éligible, et les échanges y sont couverts par les conditions contractuelles de votre organisation. Un collaborateur qui dispose d’un outil interne acceptable a beaucoup moins de raisons d’en chercher un ailleurs.
Écrire la règle en une page. Ce qu’on ne soumet à aucun assistant externe, ce qu’on peut y soumettre, et vers qui se tourner en cas de doute. Un document plus long ne sera pas lu.
Appliquer aux outils d’IA les règles de protection des données que vous avez déjà. Les types d’informations sensibles définis pour la messagerie et le partage de fichiers se réutilisent tels quels.
Traiter la question par la formation avant la sanction. Dans la grande majorité des cas relevés, le collaborateur ignorait simplement que l’outil conservait ce qu’il lui soumettait.
Remarque : Purview permet aussi d’enregistrer des espaces de travail ChatGPT Enterprise pour détecter les informations sensibles qui y sont partagées. Une entreprise dont certaines équipes utilisent déjà cet outil sous contrat peut donc l’intégrer à sa surveillance plutôt que de le traiter comme un usage sauvage.
Notre lecture
L’interdiction générale reste la réaction la plus fréquente, et c’est la moins efficace. Elle produit trois effets, tous mauvais : les usages basculent vers les téléphones personnels, où vous ne voyez plus rien ; les collaborateurs qui avaient trouvé une vraie amélioration à leur travail la perdent sans compensation ; et la direction croit le problème réglé alors qu’elle vient seulement de le rendre invisible.
Notre recommandation est de mesurer d’abord, sur quatre à six semaines, puis d’écrire une règle qui tienne compte de ce que la mesure a montré. L’ordre inverse produit un document déconnecté des pratiques réelles, que personne ne respecte et que personne n’ose faire respecter.
Un point de méthode compte beaucoup dans la réussite de cet exercice : annoncez la mesure. Une organisation qui découvre après coup que ses visites vers des sites d’IA ont été relevées perd davantage en confiance qu’elle ne gagne en visibilité. Dites que vous mesurez, dites pourquoi, et dites que l’objectif est d’écrire une règle utile plutôt que de sanctionner. Vous obtiendrez, en prime, une baisse spontanée des usages les plus discutables.
Il faut aussi reconnaître une limite de ces outils. Ils voient ce qui passe par les appareils gérés et par le navigateur équipé de l’extension. Un collaborateur qui utilise son téléphone personnel reste hors de portée, et aucune solution technique ne changera cela. C’est une raison de plus pour traiter le sujet par la règle et l’alternative, plutôt que par le seul contrôle.
Ce qu’il faut faire
- Annoncez la mesure aux équipes avant de l’activer, en expliquant son objectif.
- Mettez en place les deux prérequis techniques, sans lesquels la visibilité sur les outils tiers reste nulle.
- Laissez tourner quatre à six semaines avant de tirer la moindre conclusion.
- Ouvrez l’offre incluse dans votre abonnement comme alternative interne, avant toute restriction.
- Écrivez une règle d’une page, fondée sur ce que la mesure a montré.
- Traitez les cas individuels par l’explication, en réservant la sanction aux comportements délibérés.
- Réexaminez la règle tous les six mois : les outils changent plus vite que les politiques internes.
La mise en place technique de cette visibilité relève de vos administrateurs et ne présente pas de difficulté particulière. Ce qui demande plus de soin, c’est la façon d’annoncer la mesure et de traduire les résultats en règle acceptable. Lambert Consulting accompagne cette étape, en s’appuyant sur la question du régime applicable aux données soumises à un assistant, qui répond à la plupart des interrogations que les équipes formulent ensuite. La remise en ordre des droits d’accès internes relève du même chantier de gouvernance.
Les sources Microsoft
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 149, tous en accès libre.