Teams détecte les bots de prise de notes et les met en salle d’attente
Un participant peut inviter un assistant de réunion à une visioconférence : un outil de transcription, un preneur de notes automatique, un service qui produit un compte rendu. L’outil rejoint la réunion comme un participant ordinaire, accède au contenu audio et vidéo, et exporte les données produites vers une plateforme extérieure à l’organisation, sans validation préalable et sans que sa présence soit signalée aux autres participants.
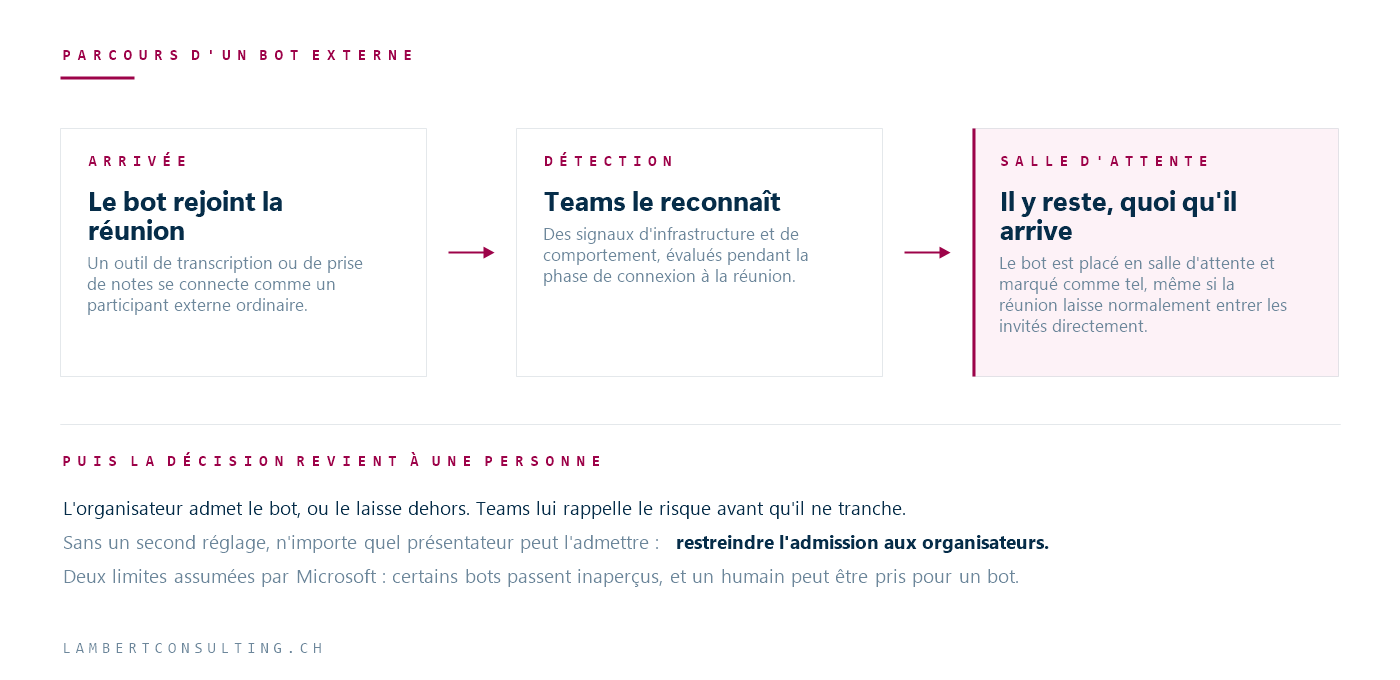
Microsoft Teams reconnaît désormais ces bots externes au moment où ils rejoignent la réunion, les place en salle d’attente et exige une admission explicite de l’organisateur. Le comportement est actif par défaut.
Ce que fait la détection
Teams identifie les bots externes à partir de signaux d’infrastructure et de comportement collectés pendant la phase de connexion à la réunion. Quand un participant est classé comme bot, il est placé en salle d’attente quelle que soit la configuration de la salle d’attente de la réunion. Le paramètre de bot est donc évalué avant les règles habituelles de la salle d’attente.
L’organisateur, et selon la configuration les présentateurs, doivent alors l’admettre explicitement. Teams affiche à ce moment un rappel du risque associé à l’admission.
Les bots n’apparaissent plus comme des participants externes ordinaires : ils sont marqués comme bots dans la salle d’attente et dans la réunion.
Configuration dans les stratégies de réunion Teams
Ce paramètre se configure dans les stratégies de réunion Teams, section « Meeting Join and Lobby », sous le libellé Manage external bots and their access to meetings. Il s’applique au niveau du tenant par la stratégie par défaut, ou à un groupe ou un utilisateur par une stratégie ciblée.
L’attribut à manipuler s’appelle ExternalBotAccessMode. Il accepte deux valeurs.
| Centre d’administration | PowerShell | Comportement |
|---|---|---|
| Do not detect bots | AllowAllBots | Les bots ne sont ni détectés ni marqués. Ils entrent comme n’importe quel participant externe. |
| When detected, require approval before joining | RequireApprovalWhenDetected | Valeur par défaut. Les bots sont détectés, marqués, et maintenus en salle d’attente jusqu’à admission explicite. |
Deux divergences dans la documentation Microsoft. La page de la fonctionnalité indique d’utiliser Set-CsTeamsMeetingPolicy, mais ses exemples de commandes écrivent Set-CsTeamsEventsPolicy : le réglage appartenant aux stratégies de réunion, employez Set-CsTeamsMeetingPolicy. Cette même page nomme la première valeur AllowBots, alors que la référence de la cmdlet — qui fait foi sur ce que PowerShell accepte — documente AllowAllBots. Les commandes ci-dessous utilisent AllowAllBots. Vérifiez le résultat après exécution plutôt que de vous fier au code retour.
Pour appliquer la détection à une stratégie :
Set-CsTeamsMeetingPolicy -Identity <nom de la stratégie> -ExternalBotAccessMode RequireApprovalWhenDetectedEt pour la désactiver :
Set-CsTeamsMeetingPolicy -Identity <nom de la stratégie> -ExternalBotAccessMode AllowAllBotsRestriction de l’admission depuis la salle d’attente
La détection place le bot en salle d’attente mais ne détermine pas qui peut l’admettre. Si la configuration autorise les présentateurs à admettre des participants, un présentateur peut faire entrer le bot, y compris la personne qui l’a elle-même invité si elle est présentatrice de la réunion.
Microsoft recommande de restreindre l’admission depuis la salle d’attente aux organisateurs et co-organisateurs. Sans ce second paramètre, la détection signale le bot et retarde son entrée, mais l’autorisation d’accès reste ouverte à l’ensemble des présentateurs.
Limites connues
Microsoft documente deux limites de la fonctionnalité.
Certains bots externes ne sont pas détectés. La couverture de détection est partielle : un service qui rejoint la réunion par un chemin inhabituel peut ne pas être classé comme bot. La fonctionnalité réduit l’exposition sans la supprimer, et ne doit pas être présentée en interne comme une garantie que les réunions sont fermées aux outils externes.
Des participants humains peuvent être classés comme bots. Dans ce cas, l’organisateur admet la personne depuis la salle d’attente et la marque avec l’option « This is not a bot », ce qui rétablit son statut pour la réunion en cours. Microsoft utilise ces signalements pour ajuster la détection. Prévoyez des sollicitations du support pendant les premières semaines et communiquez la procédure aux organisateurs.
Impact sur la gouvernance des données
Le principal point d’attention concerne le stockage, le transfert et le traitement des données générées par le bot. Un preneur de notes externe accède au contenu de la réunion, en produit une transcription et un résumé, et conserve ces données dans un système tiers : en dehors du périmètre de conformité de l’organisation, de ses règles de rétention et des engagements contractuels pris auprès de ses clients.
Trois questions précèdent le choix d’un mode :
- Les réunions qui traitent de données clients, de dossiers RH ou de sujets contractuels relèvent-elles de la même stratégie que les réunions internes ordinaires ?
- Les organisateurs connaissent-ils la portée de l’autorisation qu’ils accordent en admettant un participant marqué comme bot ?
- L’organisation dispose-t-elle d’une liste d’outils d’assistance validés, ou chaque collaborateur installe-t-il le sien ?
Notre lecture : la valeur par défaut est un point de départ raisonnable, mais elle ne suffit pas seule. Si personne n’a informé les organisateurs, c’est l’organisateur présent qui décide en séance d’admettre l’outil, sans connaître le contexte de conformité ni les critères.
Le niveau de contrôle se fixe sur la destination des données, comme pour le Data Loss Prevention : où elles sont stockées, par qui, et sous quelle règle de rétention.
Actions recommandées
- Relever la valeur actuelle d’
ExternalBotAccessModesur la stratégie de réunion par défaut et sur les stratégies ciblées. - Vérifier qui peut admettre depuis la salle d’attente, et le restreindre aux organisateurs et co-organisateurs là où les réunions traitent de données sensibles.
- Informer les organisateurs avant l’apparition du marquage, et leur communiquer la procédure en cas de faux positif.
- Surveiller les journaux d’audit pour repérer les activités inhabituelles des participants.
Les sources Microsoft
- Gérer les bots externes et leur accès aux réunions — Microsoft Learn
- Qui peut contourner la salle d’attente — Microsoft Learn
- Set-CsTeamsMeetingPolicy — Microsoft Learn
Ce qu'un article ne peut pas savoir
Un article décrit ce qui vaut pour tout le monde. Ce qui change d'une organisation à l'autre, c'est l'inventaire : quelles applications, quels comptes, quels équipements sont réellement concernés chez vous. C'est l'inventaire qui décide de l'effort, et il ne se répond pas sur une page.
Vous parlez aux ingénieurs qui feraient le travail, pas à un intermédiaire. Réponse sous 24 heures ouvrées.
Vérifier ce qui est encore vrai
Les dates annoncées sont parfois repoussées, les produits changent de nom, les conditions évoluent. Le blog suit ces sujets au fil du temps : quand une règle change, un nouvel article le dit.
Chercher un sujet dans le blogDans le même dossier
Trois articles du même sujet. Le blog en compte 149, tous en accès libre.